

2026年10月の情報をもとに、企業が取り組むべきサイバー攻撃対策を、ランサムウェアやサプライチェーン攻撃などの主な手口とあわせて解説します。まず着手したい基本の対策から、侵入を前提とした対策、従業員教育、限られたリソースでの進め方、インシデントへの備えまでまとめました。
「攻撃の手口が年々巧妙になっているが、今の対策で足りているのかわからない」「予算も人員も限られていて、どこから手をつければいいのか判断できない」「取引先からセキュリティ対策の状況を聞かれたが、何をどこまで実施すればいいのか明確でない」――企業のセキュリティ担当者や経営層の方から、こうした声を聞くことは少なくありません。
この記事では、企業を狙う主なサイバー攻撃の手口と被害を整理したうえで、優先して取り組みたい対策と、限られたリソースで段階的に進める方法、万が一の備えまでを順に解説します。
企業のサイバー攻撃対策とは
企業のサイバー攻撃対策とは、不正アクセスやマルウェア感染、情報漏えいなどの被害を防ぎ、被害が起きた場合でも事業への影響を抑えるために、技術・人・組織の面から行う取り組みのことです。
ウイルス対策ソフトやファイアウォールを導入するだけでなく、システムの弱点を定期的に確認すること、従業員がだまされにくい状態をつくること、攻撃を受けたときの対応手順を決めておくことまでが含まれます。
サイバー攻撃対策が経営課題になっている理由
サイバー攻撃対策は、情報システム部門だけの課題ではなく、経営課題として扱われるケースが増えています。主な背景は、次の3つです。
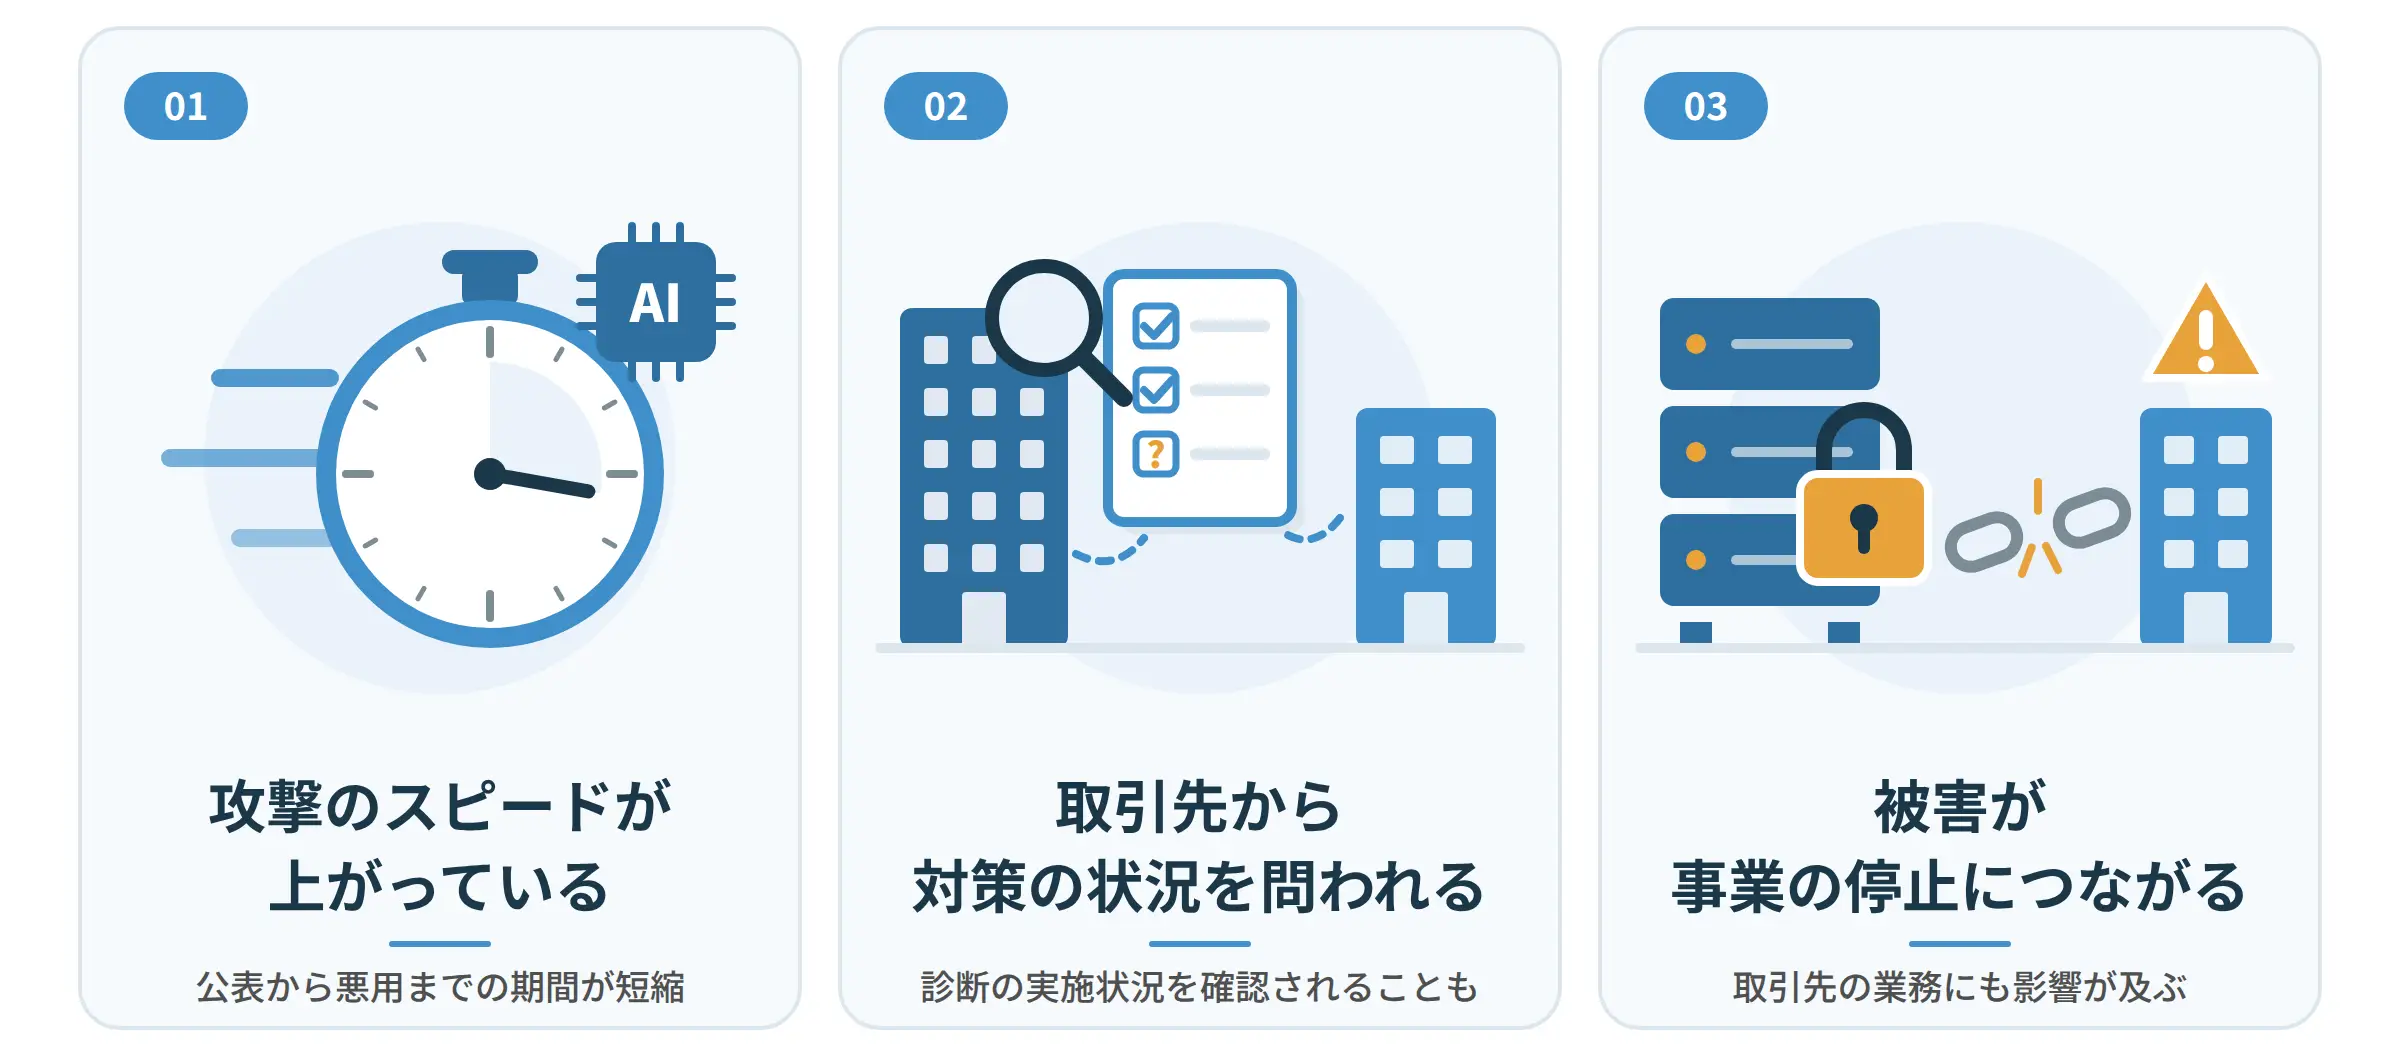
攻撃のスピードが上がっている:脆弱性が公表されてから悪用されるまでの期間が短くなっており、AIを使って攻撃の準備を効率化する動きも見られます。年に1回の点検だけでは、変化に追いつきにくくなっています。
取引先から対策の状況を問われる:大手企業や公共機関との取引では、脆弱性診断の実施状況など、セキュリティ対策の状況を確認されるケースも多くあります。対策の有無が、取引の継続や新規契約に影響する場合があります。
被害が事業の停止につながる:ランサムウェアなどによってシステムが止まると、製品やサービスを提供できなくなり、自社だけでなく取引先の業務にも影響が及びます。
攻撃を完全に防ぐことは難しいという前提に立ち、「防ぐ」「早く気づく」「被害を広げない」「早く復旧する」の4つをバランスよく備えておくことが、企業のサイバー攻撃対策の基本的な考え方です。
企業を狙う主なサイバー攻撃の種類と手口
効果的な対策を考えるには、まずどのような攻撃があるのかを知っておく必要があります。企業が直面しやすい主な攻撃は、次のとおりです。
| 攻撃の種類 | 主な手口 | 想定される被害 |
|---|---|---|
| ランサムウェア | システムに侵入してデータを暗号化し、復旧と引き換えに金銭を要求する。盗んだ情報を公開すると脅す「二重恐喝」の手口も見られる | 業務停止、情報漏えい、復旧費用の発生 |
| 標的型攻撃 | 特定の企業を調べ上げたうえで、業務に関係があるように見せかけたメールなどで侵入を試みる | 機密情報の窃取、社内ネットワークへの侵入 |
| ビジネスメール詐欺 | 取引先や経営層になりすまし、送金先の変更や支払いを指示する | 金銭の詐取 |
| フィッシング | 正規のサービスに似せたメールやWebサイトに誘導し、IDやパスワードを入力させる | 認証情報の流出、不正ログイン |
| サプライチェーン攻撃 | 対策が手薄な取引先や委託先に侵入し、そこを足がかりに本来の標的へ攻撃を広げる | 自社を経由した取引先への被害拡大 |
| DDoS攻撃 | 多数の端末から大量の通信を送りつけ、Webサイトやサービスを利用できない状態にする | サービス停止、売上機会の損失 |
| Webアプリケーションへの攻撃 | SQLインジェクションや認証・認可の不備など、Webサイトやサービスの弱点を突く | 個人情報の漏えい、データの改ざん |
AIの悪用で攻撃の準備が効率化している
最近では、生成AIを使って自然な文面のなりすましメールを作成したり、公開情報から標的企業の組織体制を調べたりと、攻撃の準備にAIが使われるケースも報告されています。不自然な日本語で見分けられたメールも、見た目だけでは判断しにくくなっています。
また、攻撃者は公開されているシステムを自動的に探索し、侵入しやすい箇所を探します。そのため、既知の脆弱性をふさぐだけでなく、ビジネスロジックの欠陥や認証・権限管理の不備など、自動ツールでは見つけにくい弱点まで確認しておくことが重要になっています。
サイバー攻撃を受けた企業に起こる被害
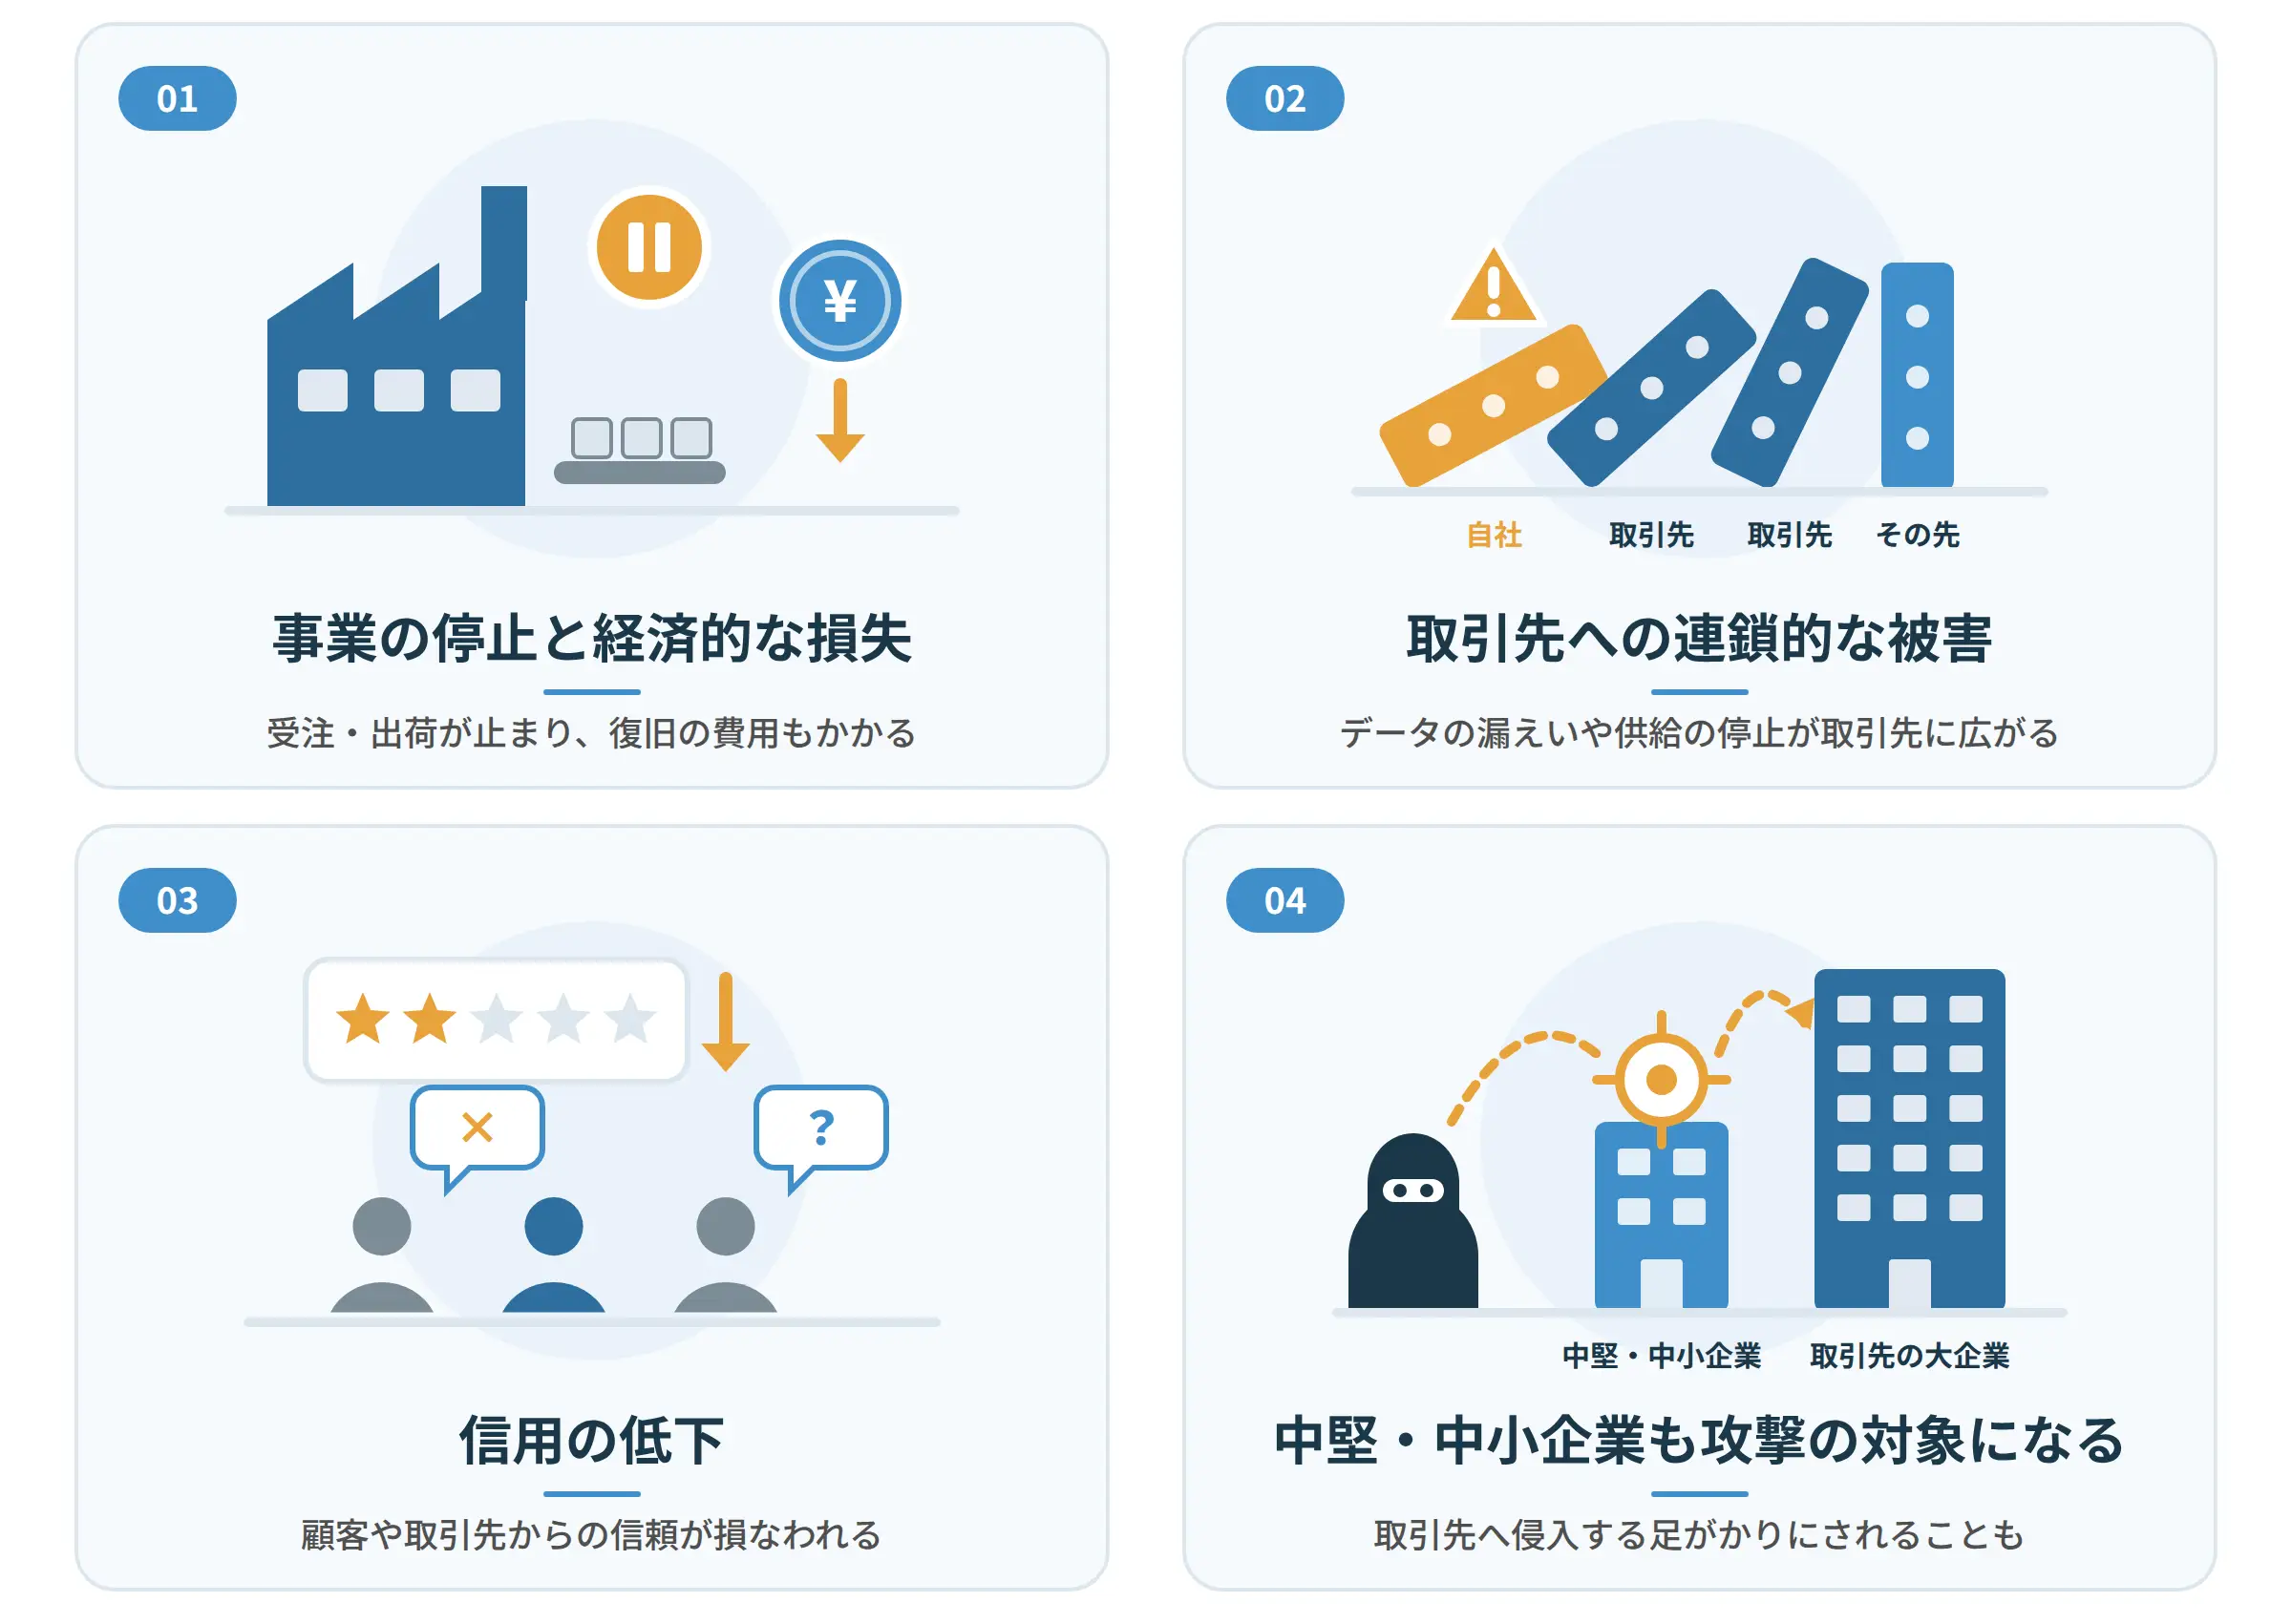
サイバー攻撃の被害は、情報が漏えいすることだけではありません。事業の停止や取引先への影響、信用の低下など、さまざまな形で広がる可能性があります。
事業の停止と経済的な損失
システムが停止すると、受注や出荷、サービスの提供ができなくなります。復旧作業や原因調査、顧客への対応にも費用と時間がかかります。
IPA(情報処理推進機構)の「2024年度中小企業等実態調査結果」では、サイバーインシデントによる被害額が100万円以上となった企業が約1割あり、最大で1億円に達したケースも報告されています。中小企業であっても、被害が経営に大きく影響する場合があることがわかります。
取引先への連鎖的な被害
自社が攻撃を受けると、取引先とやり取りしているデータや、システム連携を通じて取引先の情報まで漏えいする可能性があります。部品の供給が止まれば、取引先の生産計画にも影響します。
こうした連鎖的な被害を防ぐため、取引先に対してセキュリティ対策の状況を確認したり、一定の水準を取引の条件にしたりする企業もあります。
信用の低下
情報漏えいやサービス停止が公表されると、顧客や取引先からの信用が低下し、新規の受注や採用活動にまで影響が出る場合があります。信用の回復には、システムの復旧以上に長い時間がかかることも少なくありません。
中堅・中小企業も攻撃の対象になる
「大企業ほど狙われる」と考えられがちですが、対策が手薄な中堅・中小企業が、大企業へ侵入するための足がかりとして狙われるケースもあります。企業の規模にかかわらず、自社が攻撃の入口にならないための対策が求められています。
企業がまず取り組むべき基本の対策5つ
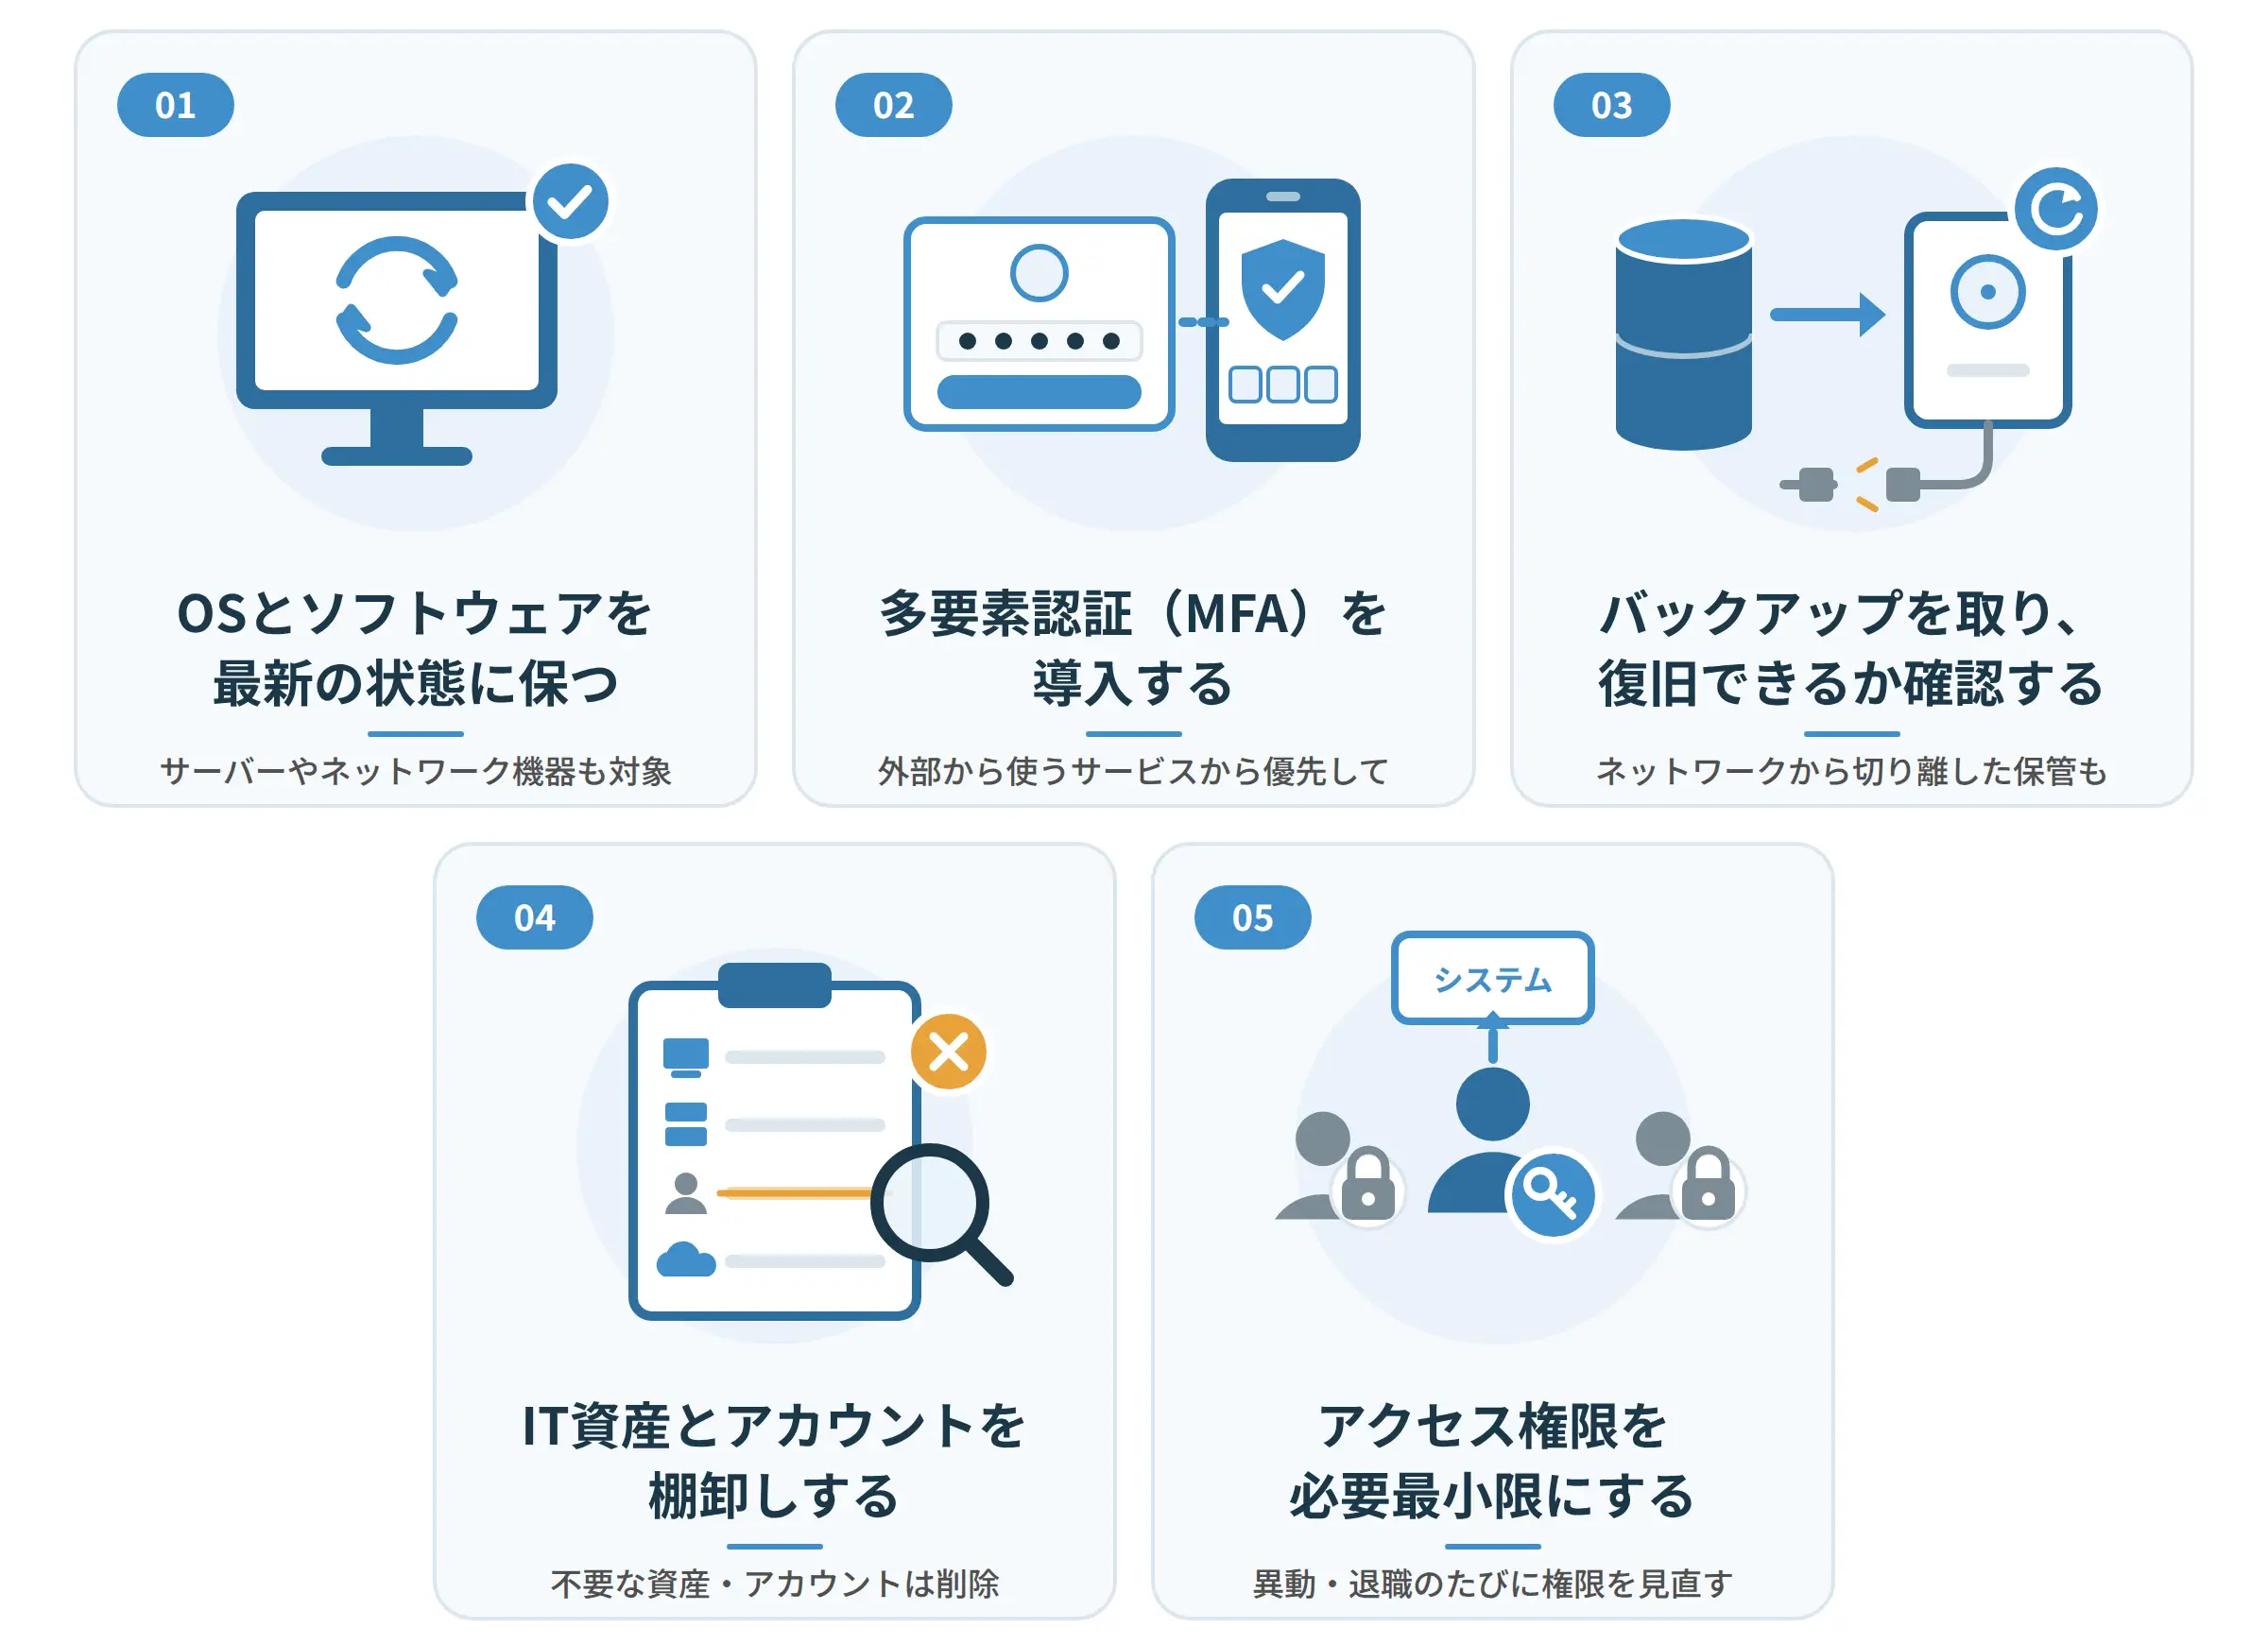
サイバー攻撃対策というと高度なツールの導入を思い浮かべがちですが、まず取り組みたいのは基本的な対策の徹底です。ここで紹介する5つは、予算が限られている企業でも始めやすく、多くの攻撃の入口をふさぐことにつながります。
1. OSとソフトウェアを最新の状態に保つ
OSやソフトウェアの脆弱性は、攻撃者が最初に狙う入口のひとつです。修正プログラム(セキュリティパッチ)が公開されたら、できるだけ早く適用しましょう。
パソコンだけでなく、サーバーやVPN機器、ルーターなどのネットワーク機器も対象です。自動更新の設定とあわせて、更新が漏れている機器がないか定期的に確認する仕組みをつくっておくと安心です。
2. 多要素認証(MFA)を導入する
パスワードだけの認証では、フィッシングやパスワードの使い回しによる不正ログインを防ぎきれません。多要素認証を導入すると、パスワードが漏れた場合でも、スマートフォンの認証アプリや生体認証など、別の要素がなければログインできなくなります。
特に、メールやクラウドサービス、VPNなど、外部からアクセスできるサービスから優先して導入するのがおすすめです。
3. バックアップを取り、復旧できるか確認する
ランサムウェアに感染しても、バックアップから復旧できれば業務を再開しやすくなります。ただし、バックアップが社内ネットワークに常時つながっていると、本体のデータと一緒に暗号化されてしまうおそれがあります。
よく知られている考え方に「3-2-1ルール」があります。データのコピーを3つ持ち、2種類の異なる媒体に保存し、そのうち1つは別の場所に保管するという方法です。あわせて、ネットワークから切り離したバックアップを用意しておくこと、実際にバックアップから復旧できるかを定期的に試しておくことも大切です。
4. IT資産とアカウントを棚卸しする
自社が持っているサーバーやパソコン、クラウドサービス、アカウントの全体像を正確に把握できている企業は、意外と多くありません。使われなくなったテスト環境や古いサーバー、退職者のアカウントなどが残っていると、更新や監視が行き届かず、攻撃の入口になる場合があります。
資産台帳を定期的に更新し、不要な資産やアカウントは削除しましょう。個人情報や機密情報についても、どこに何を保管しているかを把握し、必要のないデータを持ちすぎないようにしておくと、漏えいしたときの被害範囲を小さくできます。
5. アクセス権限を必要最小限にする
従業員のアクセス権限は、職務に必要な範囲に限定するのが基本です。全員が管理者権限を持っている状態では、1台の端末が乗っ取られただけで被害が社内全体に広がる可能性があります。
異動や退職のタイミングで権限を見直し、不要になった権限やアカウントを確実に削除する運用ルールを決めておきましょう。
これら5つの対策は、一度実施して終わりではありません。定期的に見直し、継続して運用することで効果を発揮します。
侵入を前提とした対策|EDR・ゼロトラスト・定期的な診断
基本の対策を徹底していても、すべての攻撃を防ぐことはできません。そこで必要になるのが、「侵入される可能性がある」という前提に立ち、侵入に早く気づき、被害を広げないための対策です。
EDRで端末の不審な動きを検知する
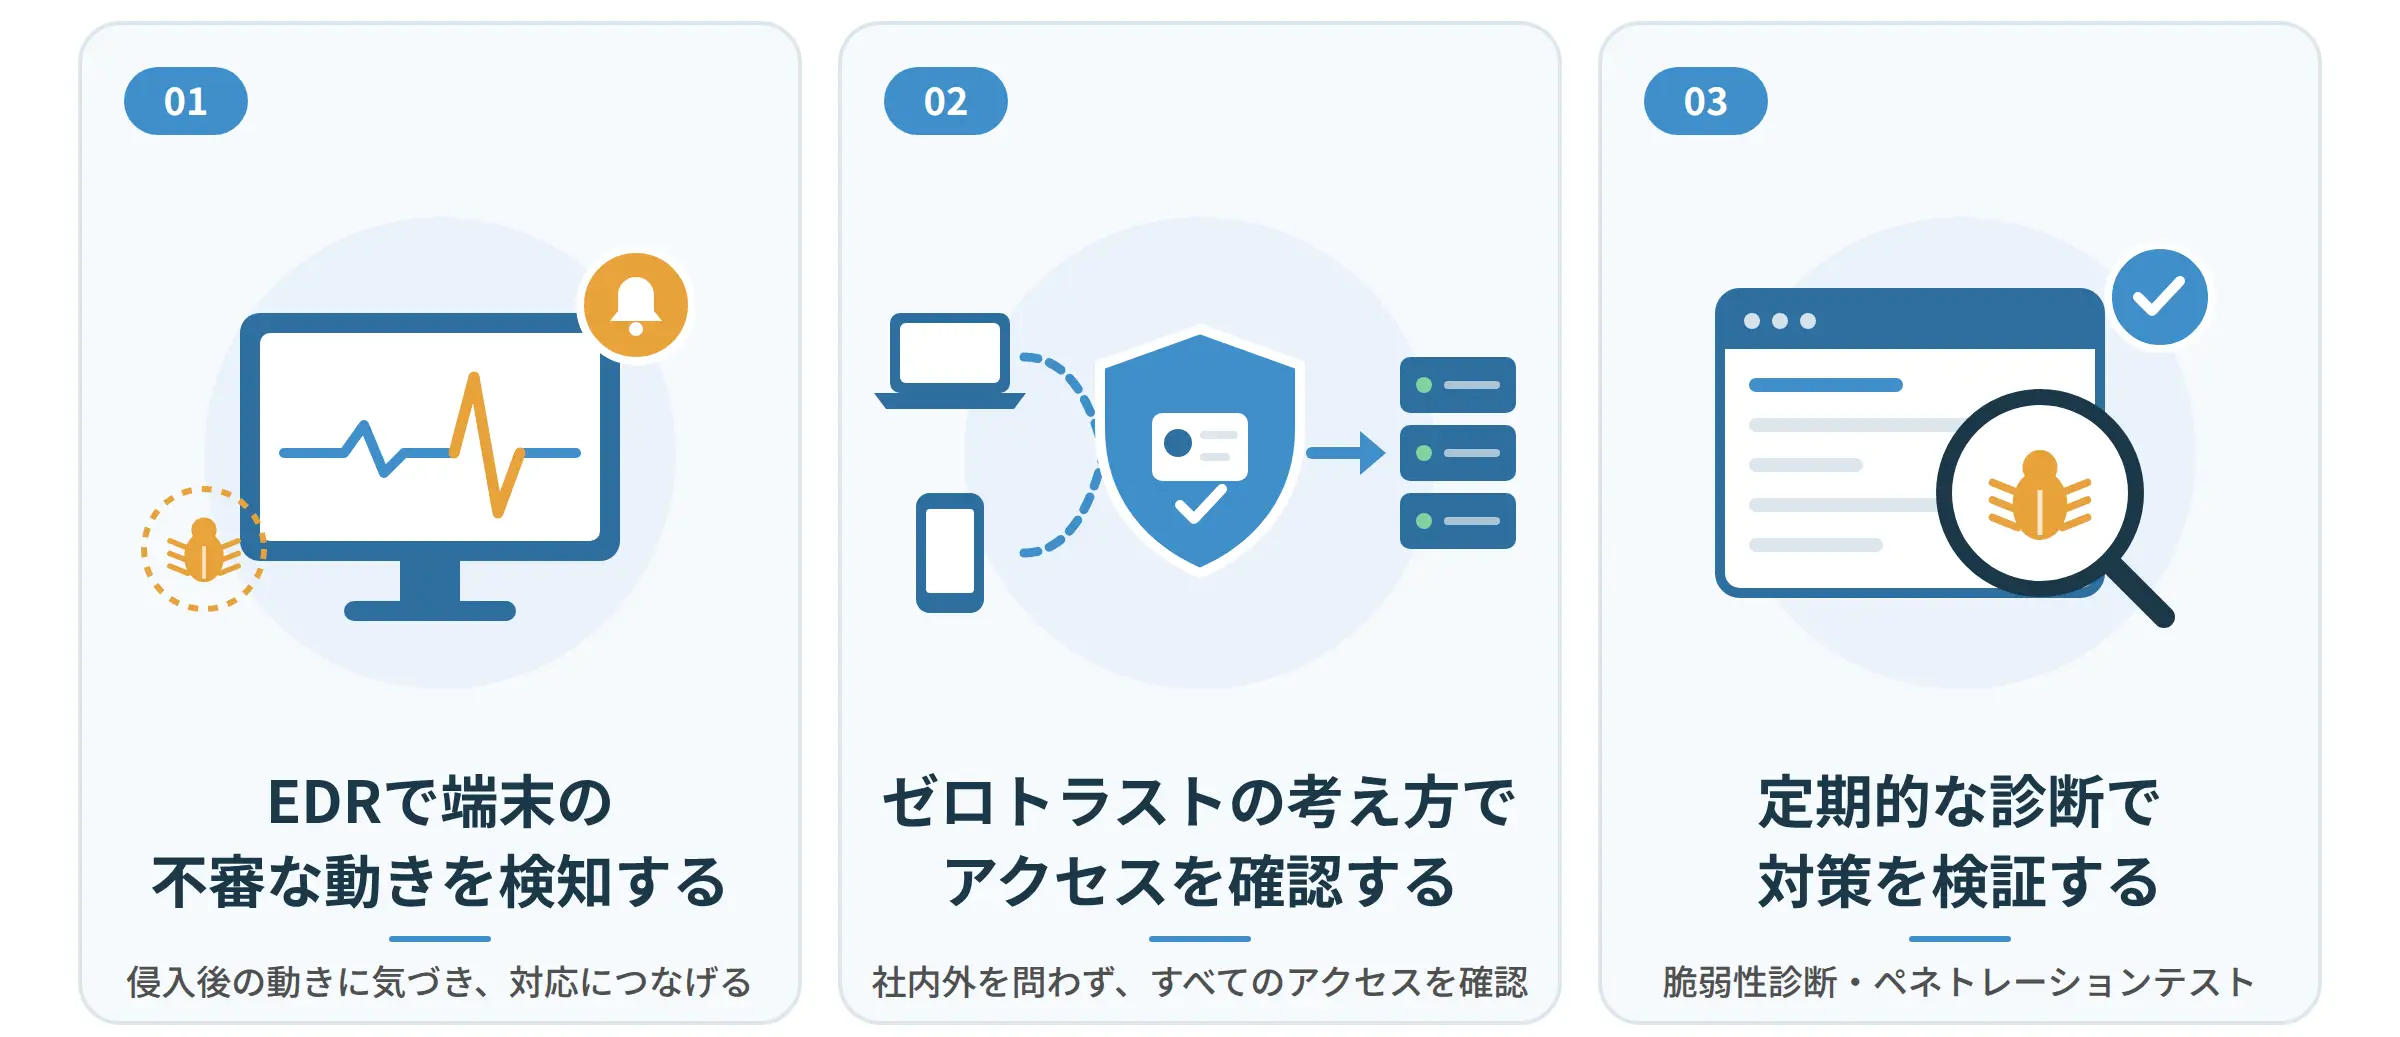
EDR(Endpoint Detection and Response)は、パソコンやサーバーなどの端末を監視し、不審な動きを検知して対応につなげる仕組みです。従来のウイルス対策ソフトが既知のマルウェアの侵入を防ぐことを主な目的としているのに対し、EDRは不審なプログラムの起動や外部への不審な通信、権限の不正な取得など、侵入後の動きを検知することに重点を置いています。
ただし、EDRは導入すれば終わりではありません。大量のアラートに対応しきれず放置してしまうと、攻撃の兆候を見逃すことになります。アラートを誰が確認し、どう対応するかまで決めておく必要があります。自社だけで監視を続けるのが難しい場合は、SOC(セキュリティ監視サービス)などの外部サービスを活用する方法もあります。
ゼロトラストの考え方でアクセスを確認する
ゼロトラストとは、「社内ネットワークの内側にいるから安全」とは考えず、すべてのアクセスを都度確認するというセキュリティの考え方です。クラウドサービスの利用やテレワークが広がり、社内と社外の境界があいまいになったことで注目されています。
たとえば、正規の従業員であっても、いつもと違う場所や時間帯からのアクセスには追加の認証を求めたり、端末に最新の修正プログラムが適用されているかを確認してから接続を許可したりします。認証情報が漏えいした場合でも、攻撃者が社内のシステムに入り込みにくくなります。
脆弱性診断・ペネトレーションテストで対策を検証する
対策を導入していても、システムの改修や機能追加のたびに新しい弱点が生まれる可能性があります。対策が実際に機能しているかを確かめるには、第三者による定期的な検証が欠かせません。
脆弱性診断は、システムに既知の脆弱性や設定不備がないかを幅広く確認する検査です。ペネトレーションテストは、攻撃者の視点で疑似攻撃を行い、実際に侵入できるか、侵入後にどこまで被害が広がるかを検証するテストです。まず脆弱性診断で弱点を洗い出し、重要なシステムについてはペネトレーションテストで攻撃が成立しないかを確認する、という組み合わせ方もあります。
SynXでは、自動診断ツールによる網羅的な検査と、ホワイトハッカーによる手動診断を組み合わせたハイブリッド診断を行っています。AIエージェントによるセキュリティテストも取り入れ、ツールだけでは見つけにくいビジネスロジックの欠陥や、認証・権限管理の不備まで確認しています。
監修者の一言
石田篤史取締役COO 兼 セキュリティグループ長
実際の診断では、担当者が把握していなかったテスト環境や古い管理画面が、外部からアクセスできる状態のまま残っているケースもあります。
たとえば、開発時に立てた検証用サーバーや、リニューアル前の旧サイトの管理ページなどは、本番環境ほど更新や監視が行き届かず、攻撃の入口になる場合があります。
サイバー攻撃対策を進める際は、守りたいシステムだけでなく、外部から到達できる資産を洗い出したうえで、脆弱性診断の対象を決めておくことが大切です。
自社のサイバー攻撃対策をどこから始めるべきか迷う場合は、外部に公開しているシステムや確認したいリスクをうかがったうえで、適した診断方法をご提案します。
自社に合う診断を相談する従業員教育と組織のルールづくり
どれだけ技術的な対策を整えても、従業員がだまされてしまえば攻撃は成立します。サイバー攻撃の多くは、システムの弱点だけでなく、人の油断や判断ミスを狙ってきます。
人が原因になりやすいインシデントの例
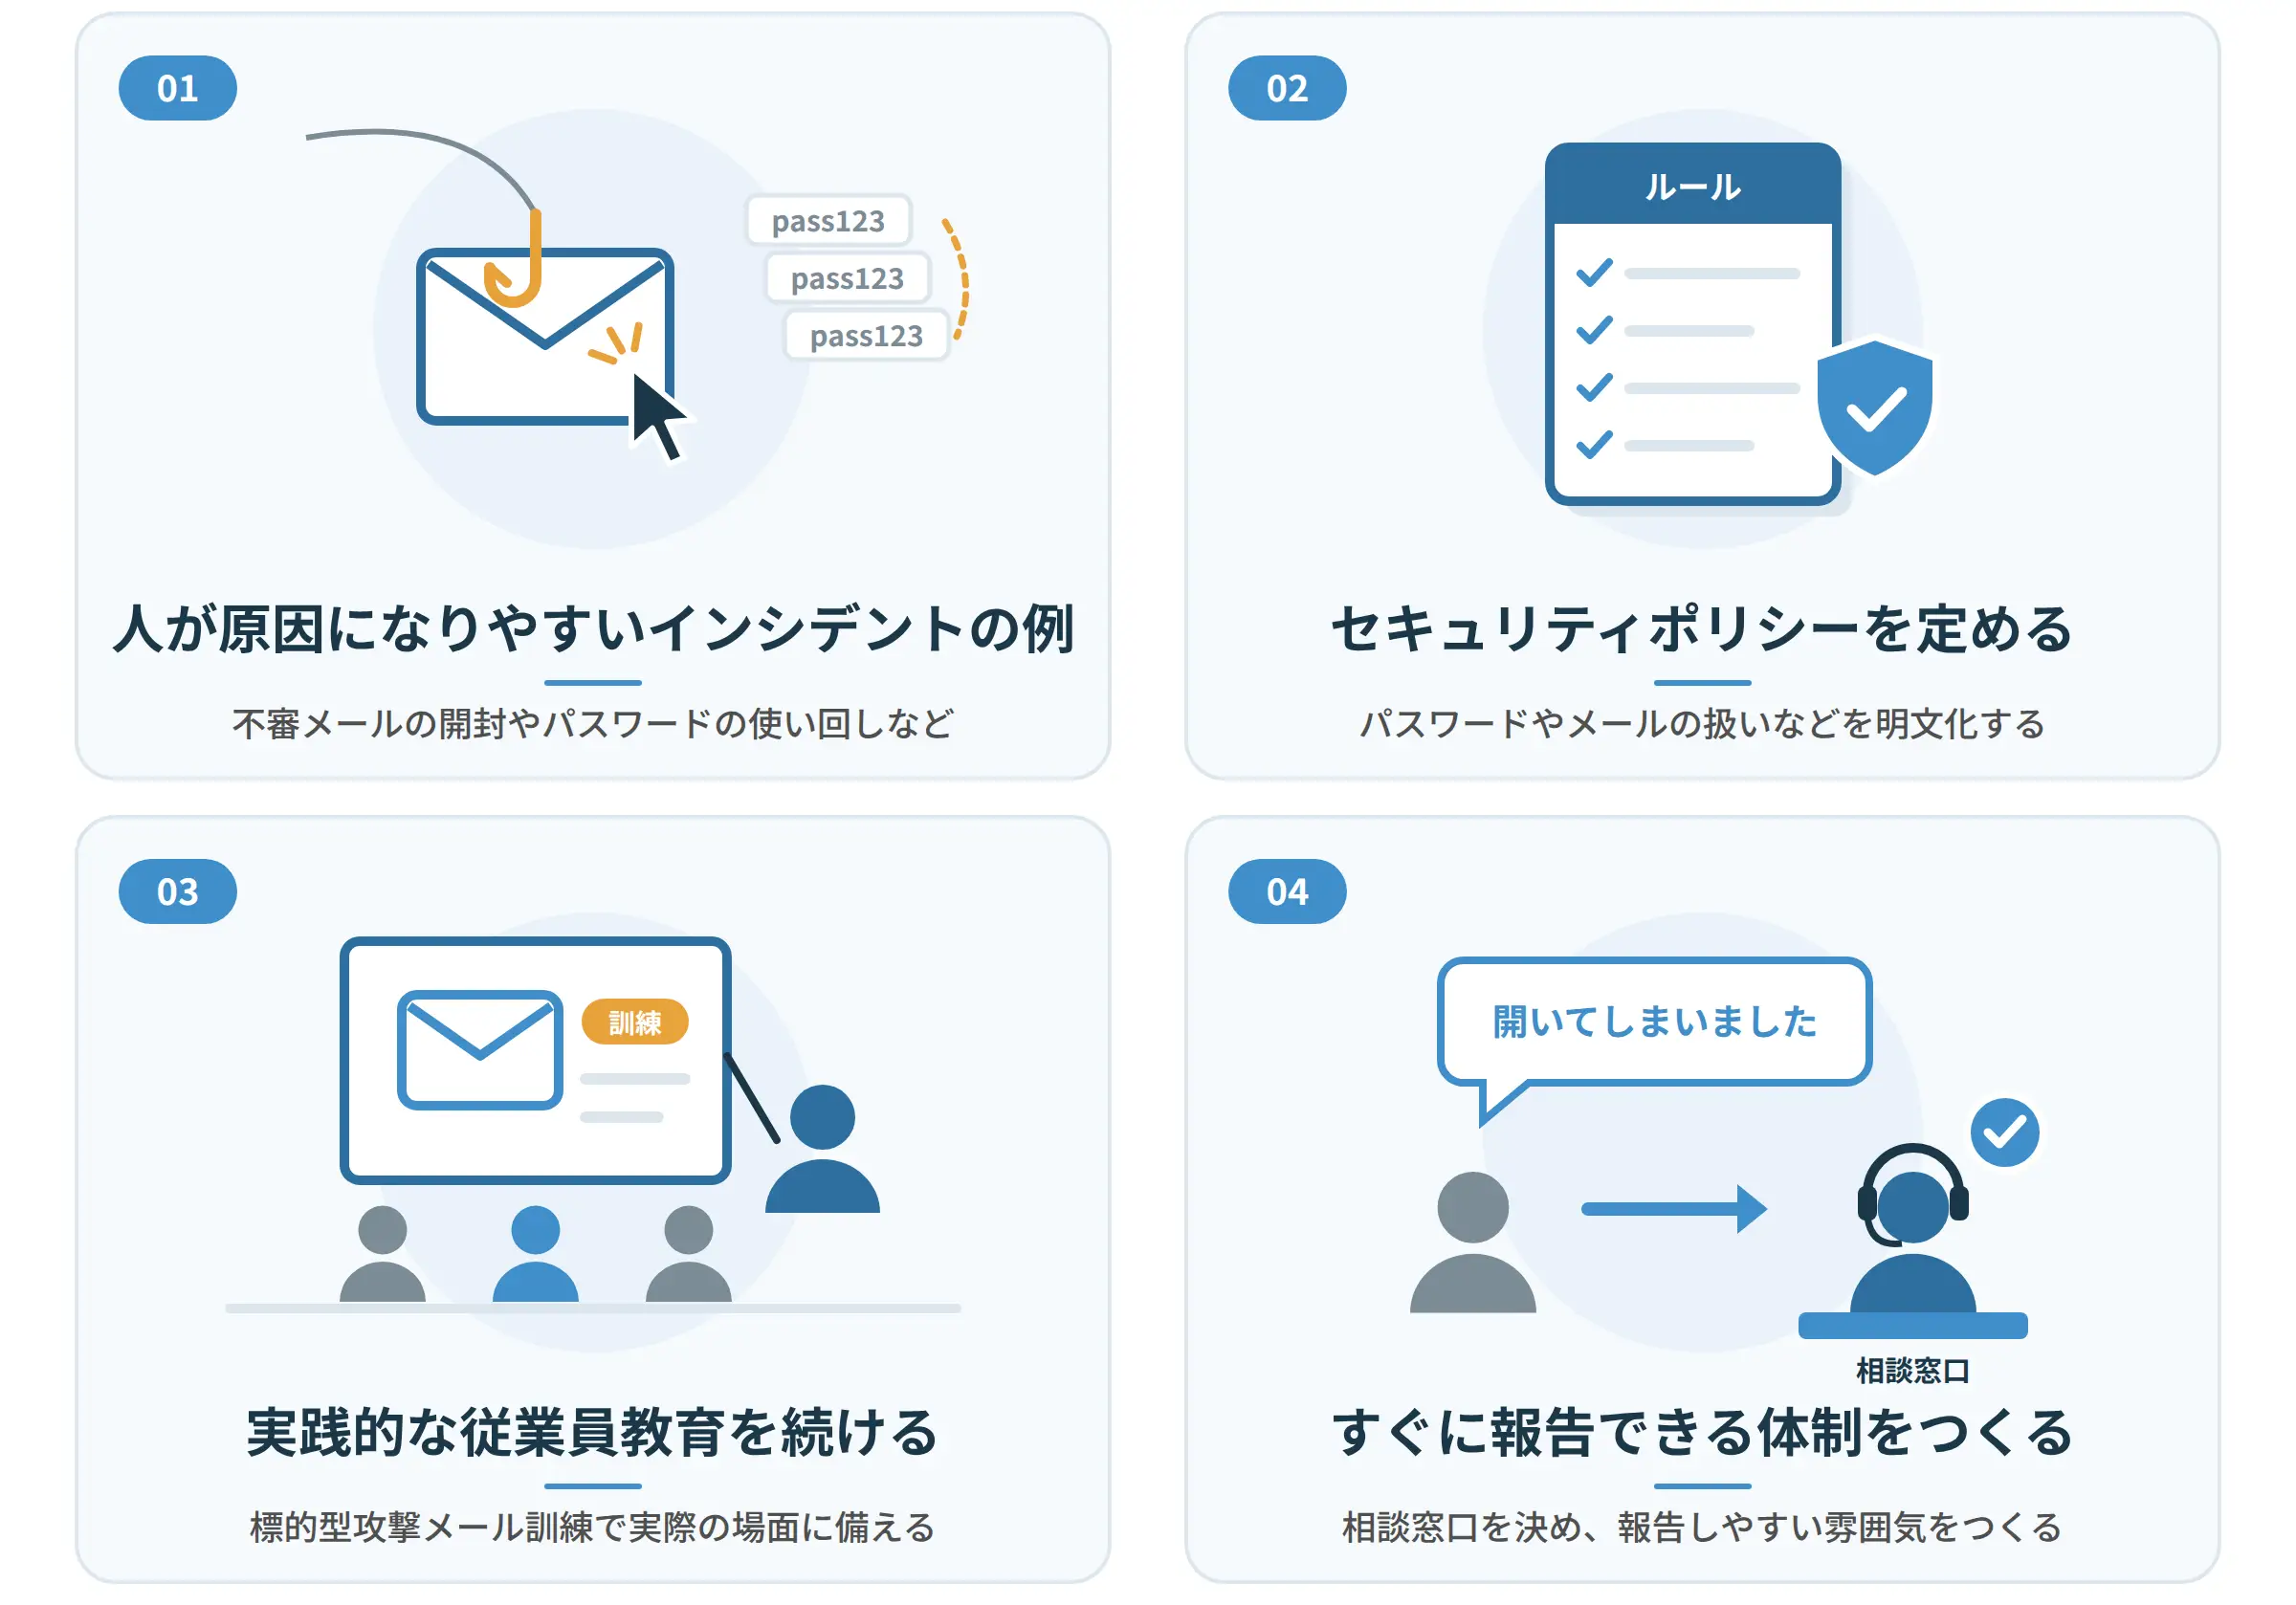
フィッシングメールのリンクを開いてしまう、不審な添付ファイルを開封する、パスワードを使い回す、公衆Wi-Fiで業務システムにログインする、個人のクラウドストレージに業務データを保存する、といった行動がインシデントのきっかけになることがあります。
なりすましメールは文面や送信元の表示が本物に近く、「怪しいメールは開かない」という注意だけでは防ぎきれない場合があります。
セキュリティポリシーを定める
従業員一人ひとりの判断に任せるのではなく、組織として守るべきルールを明文化しておくことが大切です。たとえば、パスワードの管理方法、メールや添付ファイルの扱い、外部記憶媒体の利用、私物端末での業務、テレワーク時の通信環境などについて、具体的なルールを定めます。
ポリシーは一度つくって終わりではなく、新しい攻撃手法や業務の変化にあわせて定期的に見直しましょう。
実践的な従業員教育を続ける
座学だけの研修では、実際の場面で行動に結びつきにくいことがあります。実際の攻撃メールに似せた訓練メールを送る「標的型攻撃メール訓練」を行うと、どの部署でどのようなメールにだまされやすいかを把握でき、追加の教育にもつなげられます。
研修の内容も、毎年同じものを繰り返すのではなく、最近の攻撃手口や社内で実際に届いた不審メールの例などを取り入れると、自分ごととして受け止めてもらいやすくなります。
すぐに報告できる体制をつくる
不審なメールを開いてしまった、パソコンの動きがおかしいといった場合に、すぐに相談できる窓口を決めておきましょう。報告が遅れるほど、攻撃者が社内で活動する時間が長くなります。
「報告すると責められるのではないか」と感じる環境では、報告をためらう従業員も出てきます。経営層から「早く報告することが会社を守ることにつながる」と伝え、報告しやすい雰囲気をつくることも大切です。
シャドーIT・クラウド利用の管理
クラウドサービスやSaaSは手軽に使い始められる反面、情報システム部門が把握しないまま利用が広がりやすいという課題があります。
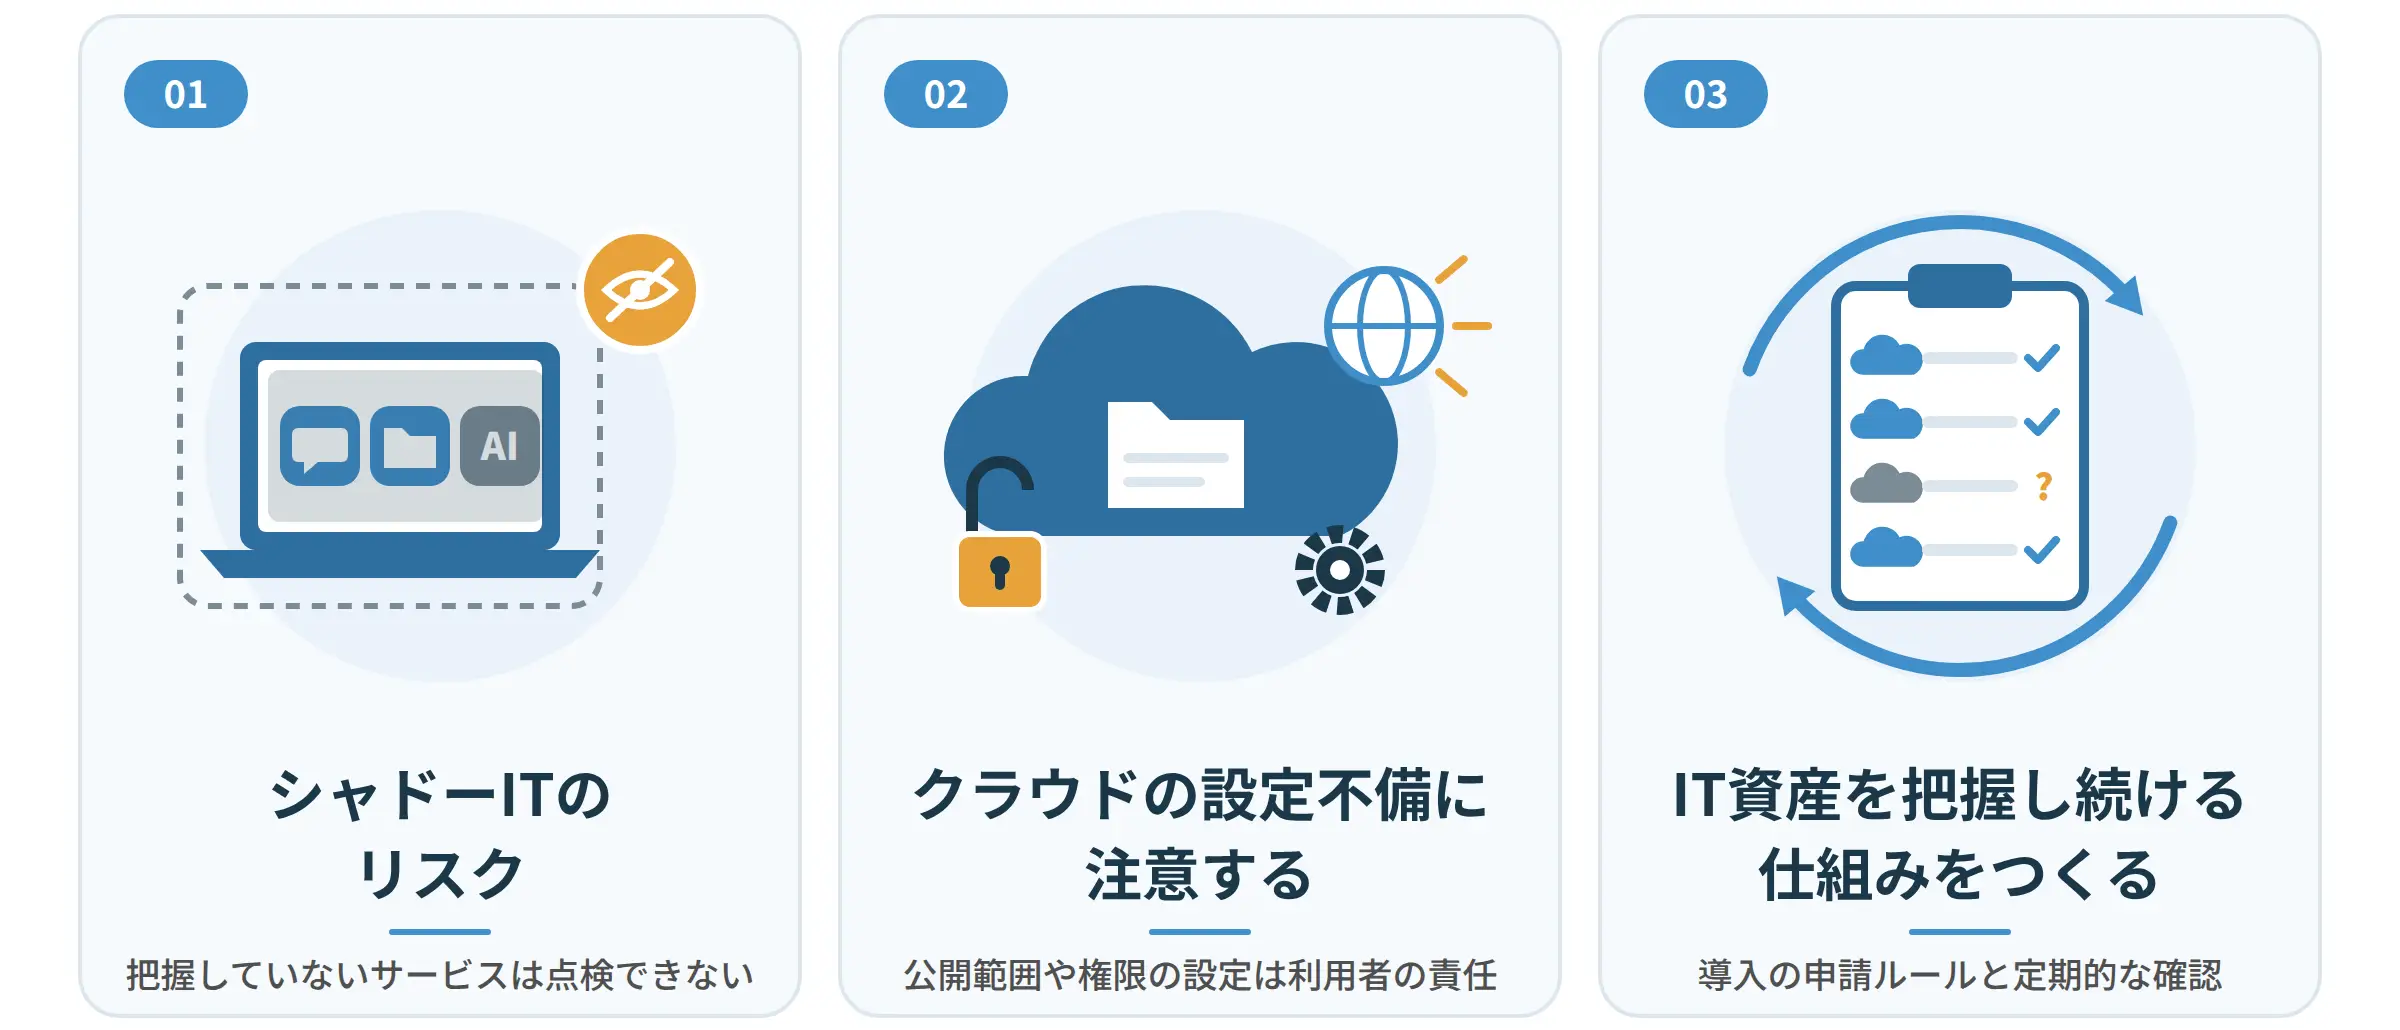
シャドーITのリスク
シャドーITとは、会社の承認を得ずに従業員や部署が独自に利用しているクラウドサービスやアプリケーションのことです。ファイル共有サービスやチャットツール、プロジェクト管理ツールなどが、業務を効率化するために導入されるケースが多くあります。
会社が把握していないサービスは、どのような設定で使われているかを確認できません。共有設定が「リンクを知っている全員」のままになっている、退職者のアカウントが残っている、といった状態でも気づけず、セキュリティ点検の対象からも外れてしまいます。
生成AIサービスの利用にも注意が必要です。社外秘の情報を入力してよいか、入力したデータがどのように扱われるかを確認しないまま使うと、情報漏えいにつながるおそれがあります。利用してよいサービスと、入力してはいけない情報をルールとして定めておきましょう。
クラウドの設定不備に注意する
AWSやAzure、Microsoft 365などのクラウドサービスでは、提供事業者と利用者がそれぞれ責任を持つ範囲が決まっています。アクセス権限や公開範囲の設定は利用者側の責任であり、設定を誤ると、本来は社内だけで使うはずのデータが外部から閲覧できる状態になる場合があります。
クラウドの設定は、CISベンチマークなどのガイドラインを参考に定期的に点検しましょう。SynXのクラウド診断では、AWS、Azure、Google Cloudに加え、Salesforce、Microsoft 365、Slackなどを対象に、CISベンチマークにもとづいて設定や権限管理の不備を確認しています。
IT資産を把握し続ける仕組みをつくる
シャドーITや設定不備を防ぐには、どのクラウドサービスを、誰が、どのような目的で使っているかを把握し続ける仕組みが必要です。新しいサービスを導入する際の申請ルールを決め、特に個人情報や機密情報を扱う部署では、利用状況を定期的に確認しましょう。
限られたリソースで進めるサイバー攻撃対策の手順
予算も人員も限られている中で、すべての対策を一度に実施するのは現実的ではありません。リスクの高いところから優先順位をつけ、段階的に進めていくことが大切です。
リスクにもとづいて優先順位をつける
優先順位は、次の3つの観点で考えると整理しやすくなります。
守るべきもの:攻撃されたときに事業への影響が大きいシステムやデータは何か
狙われやすさ:外部から直接アクセスできる入口はどこか
影響の大きさ:被害が起きた場合、顧客や取引先にどこまで影響するか
たとえば、顧客情報を扱うシステムや、インターネットに公開しているWebサイト、VPN、メールサーバーなどは、優先度が高くなります。一方、社内からしか使えないシステムは、相対的に優先度が下がる場合があります。
そのうえで、次のような3段階で進めるのがひとつの目安です。期間は企業の規模や体制によって変わります。
基本の対策を固める
更新・多要素認証・バックアップ・棚卸しなどの基本を徹底し、従業員教育を始める
弱点の確認と検知体制
外部公開システムの脆弱性診断を行い、EDRなどで侵入に気づける体制を整える
継続的な検証と改善
ペネトレーションテストや定期診断を組み込み、ゼロトラストなどで対策を高める
フェーズ1:基本の対策を固める(目安:〜3か月)
最初の段階では、OSとソフトウェアの更新、多要素認証の導入、バックアップの整備、IT資産とアカウントの棚卸しなど、基本の対策を徹底します。大きな投資よりも運用ルールの整備が中心になるため、比較的取り組みやすい段階です。
あわせて、全従業員向けのセキュリティ教育や、標的型攻撃メール訓練も始めておきましょう。
フェーズ2:弱点を確認し、検知できる体制を整える(目安:4〜9か月)
基本の対策が整ったら、外部に公開しているWebサイトやサーバーに弱点が残っていないかを確認します。すべてを一度に診断するのが難しい場合は、個人情報や決済を扱う機能など、重要な箇所に絞って診断する方法もあります。
SynXの場合、Webアプリケーション診断はツール+手動のハイブリッド診断で1リクエストあたり2万円、サーバーやネットワーク機器を対象とするプラットフォーム診断は1IPアドレスあたり6万円です(プラットフォーム診断を単体でご依頼いただく場合は、1〜3IPアドレスまで一律20万円)。重要な資産から順に、予算に合わせて範囲を調整できます。
同時に、EDRの導入や、アラートを監視・対応する体制づくりも進めます。
フェーズ3:継続的に検証し、改善する(目安:10か月〜)
最後の段階では、重要なシステムを対象にペネトレーションテストを行い、実際の攻撃が成立しないかを確認します。あわせて、システムの改修やリリースのたびに診断を行うルールをつくり、ゼロトラストの考え方にもとづくアクセス管理など、より高度な対策へ進めていきます。
関連記事:ペネトレーションテストとは?種類・実施方法と必要なケースを解説
社内だけで難しい部分は外部の専門家を活用する
セキュリティの専門人材を社内で確保するのは簡単ではありません。脆弱性診断や監視、教育など、社内で対応しきれない部分は外部の専門家に任せることで、担当者の負担を抑えながら対策を進められます。SynXでも、脆弱性診断・ペネトレーションテストのほか、セキュリティコンサルティングや教育支援、SOCサービスを提供しています。
最初から完璧を目指す必要はありません。リスクの高いところから一つずつ取り組み、継続して見直していくことが大切です。
万が一に備えるインシデント対応とサイバー保険
どれだけ対策を講じても、サイバー攻撃を100%防ぐことはできません。被害の大きさを左右するのは、攻撃を受けたあとにどれだけ早く、正しく対応できるかです。
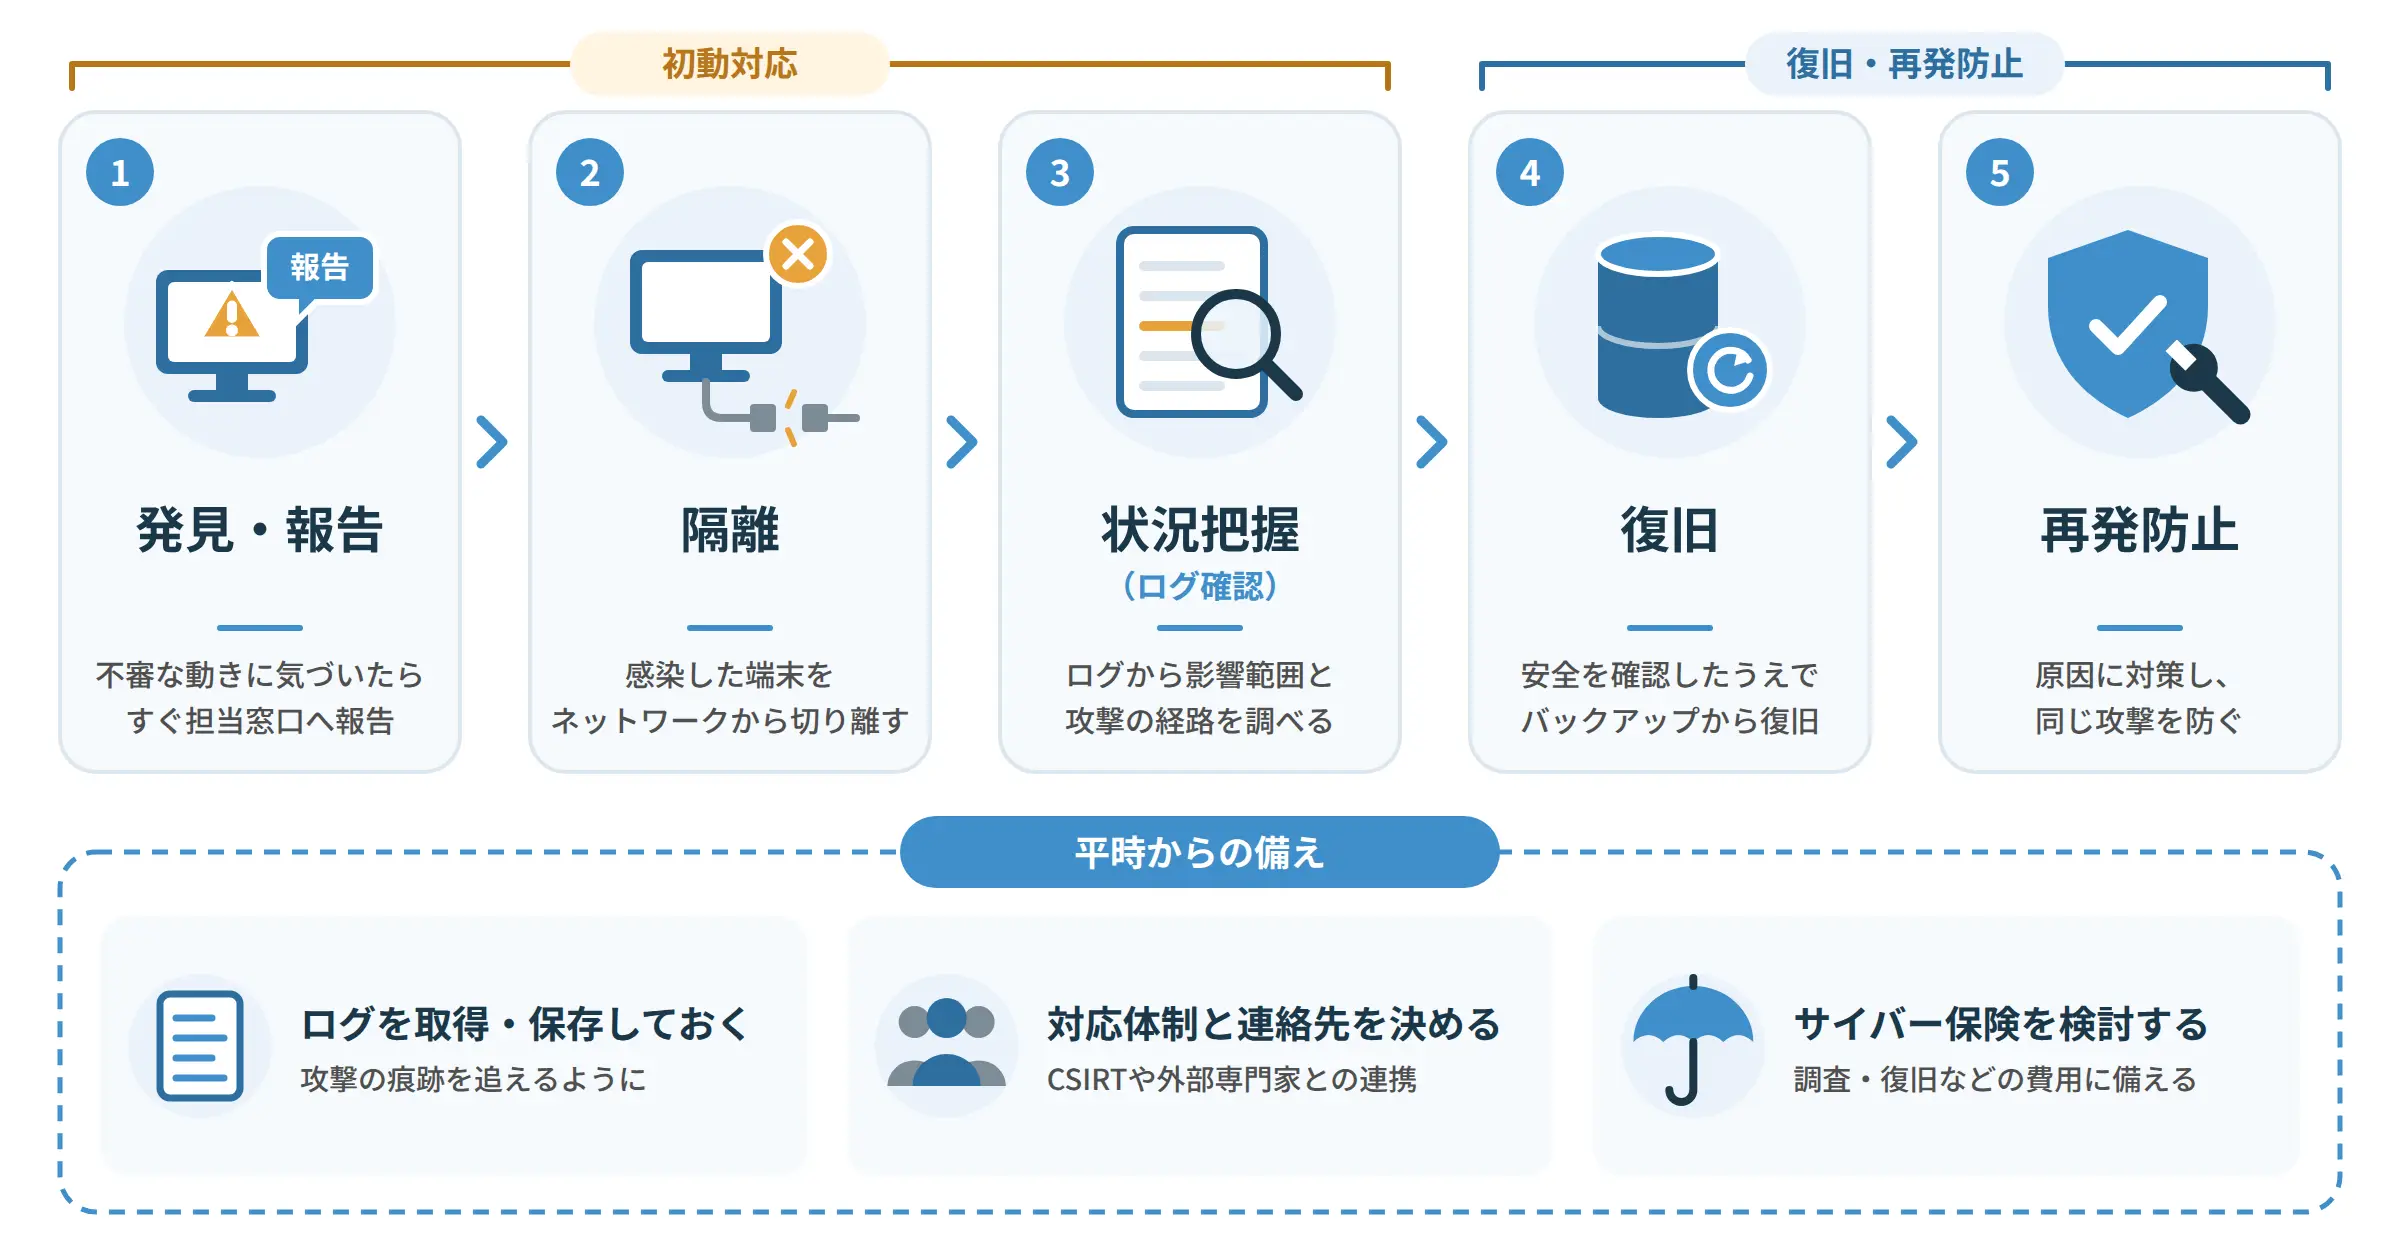
初動対応で被害の広がりを抑える
インシデントが発生したら、まず感染した端末をネットワークから切り離すなどして、被害の拡大を防ぎます。そのうえで、どのシステムが影響を受けたのか、どのような情報が漏えいした可能性があるのか、攻撃者がまだ社内に残っていないかを確認します。
状況を正しく把握するには、ログの分析が欠かせません。ログが十分に残っていないと、原因や被害範囲を特定できない場合があります。
平時からログを取得し、証拠を残せるようにしておく
サーバーやネットワーク機器、パソコンなどのログを取得・保存し、攻撃の痕跡を追跡できる状態にしておきましょう。
また、被害を受けた端末をむやみに操作したり、初期化したりすると、原因調査に必要な証拠が失われてしまいます。調査が終わるまで、どのような操作を避けるべきかを、あらかじめ従業員に周知しておくことも大切です。
対応体制と連絡先を決めておく
インシデントに対応する社内チーム(CSIRT)を設けるのが理想ですが、社内だけで体制をつくるのが難しい場合は、外部の専門家と連携できるようにしておきましょう。誰が判断し、誰に連絡し、どの情報を共有するのかを手順書にまとめておけば、混乱した状況でも落ち着いて対応しやすくなります。
サイバー保険で経済的な損失に備える
サイバー保険は、サイバー攻撃によって生じた損害を補償する保険です。商品によって異なりますが、原因調査や復旧にかかる費用、顧客への対応費用、損害賠償、事業が止まった間の損失などが補償の対象になります。
加入する際は、どのようなインシデントが対象になるのか、自己負担額はいくらか、事業中断による損失が補償されるかなどを確認しましょう。保険会社によっては、一定のセキュリティ対策を実施していることを加入の条件にしている場合もあります。保険はあくまでも事後の備えであり、日頃のセキュリティ対策とあわせて検討することが大切です。
企業のサイバー攻撃対策に関するよくある質問
Q中小企業でもサイバー攻撃対策は必要ですか?
Aはい、企業の規模にかかわらず必要です。
対策が手薄な企業が、取引先へ侵入するための足がかりとして狙われるケースもあります。予算が限られている場合は、OSの更新や多要素認証、バックアップなどの基本の対策から始め、外部に公開しているシステムの診断へと段階的に進めるとよいでしょう。
Qサイバー攻撃対策は何から始めればよいですか?
Aまずは、自社のIT資産と、外部からアクセスできる入口を把握することから始めましょう。
何を持っているかがわからないままでは、優先順位をつけられません。資産を洗い出したうえで、事業への影響が大きいシステムや、インターネットに公開しているシステムから対策を進めるのが効率的です。
Q脆弱性診断とペネトレーションテストは、どちらを実施すべきですか?
A目的によって異なります。
システム全体の弱点を幅広く把握したい場合は脆弱性診断、実際の攻撃が成立するか、侵入後にどこまで被害が広がるかまで確認したい場合はペネトレーションテストが適しています。初めての場合は、脆弱性診断で弱点を洗い出してから、重要なシステムでペネトレーションテストを行う進め方もあります。
Q脆弱性診断はどのくらいの頻度で行えばよいですか?
A一般的には、年に1回程度の定期診断に加えて、新機能のリリースや大規模な改修のタイミングで行うことがすすめられています。
重要な情報を扱うシステムでは、より短い間隔で実施するケースもあります。SynXでは、定期的・継続的に診断を行う企業向けにバウチャープランもご案内しています。
まとめ|優先順位をつけて、サイバー攻撃対策を継続しよう
企業を狙うサイバー攻撃は、ランサムウェアや標的型攻撃、サプライチェーン攻撃など多岐にわたり、被害は自社だけでなく取引先にまで広がる可能性があります。攻撃を完全に防ぐことは難しいため、「防ぐ」「早く気づく」「被害を広げない」「早く復旧する」の4つの観点から備えることが大切です。
まずはOSの更新や多要素認証、バックアップ、IT資産の棚卸し、権限管理といった基本の対策を徹底し、そのうえで脆弱性診断やEDR、従業員教育、インシデント対応の準備へと段階的に進めましょう。限られたリソースでも、リスクの高いところから優先順位をつけることで、着実に対策を進められます。
自社のどこにリスクがあるのか判断が難しい場合や、外部の視点で現在の対策を確認したい場合は、SynXまでご相談ください。
自社に必要なサイバー攻撃対策や診断の範囲について、SynXの専門スタッフにご相談いただけます。
サイバー攻撃対策のご相談はこちらメールでのお問い合わせ:cybersecurity-g@synx.co.jp