
SHARE


攻撃が、守りになる。法学部出身の新卒エンジニアが脆弱性診断の現場で磨く「なぜ」の力
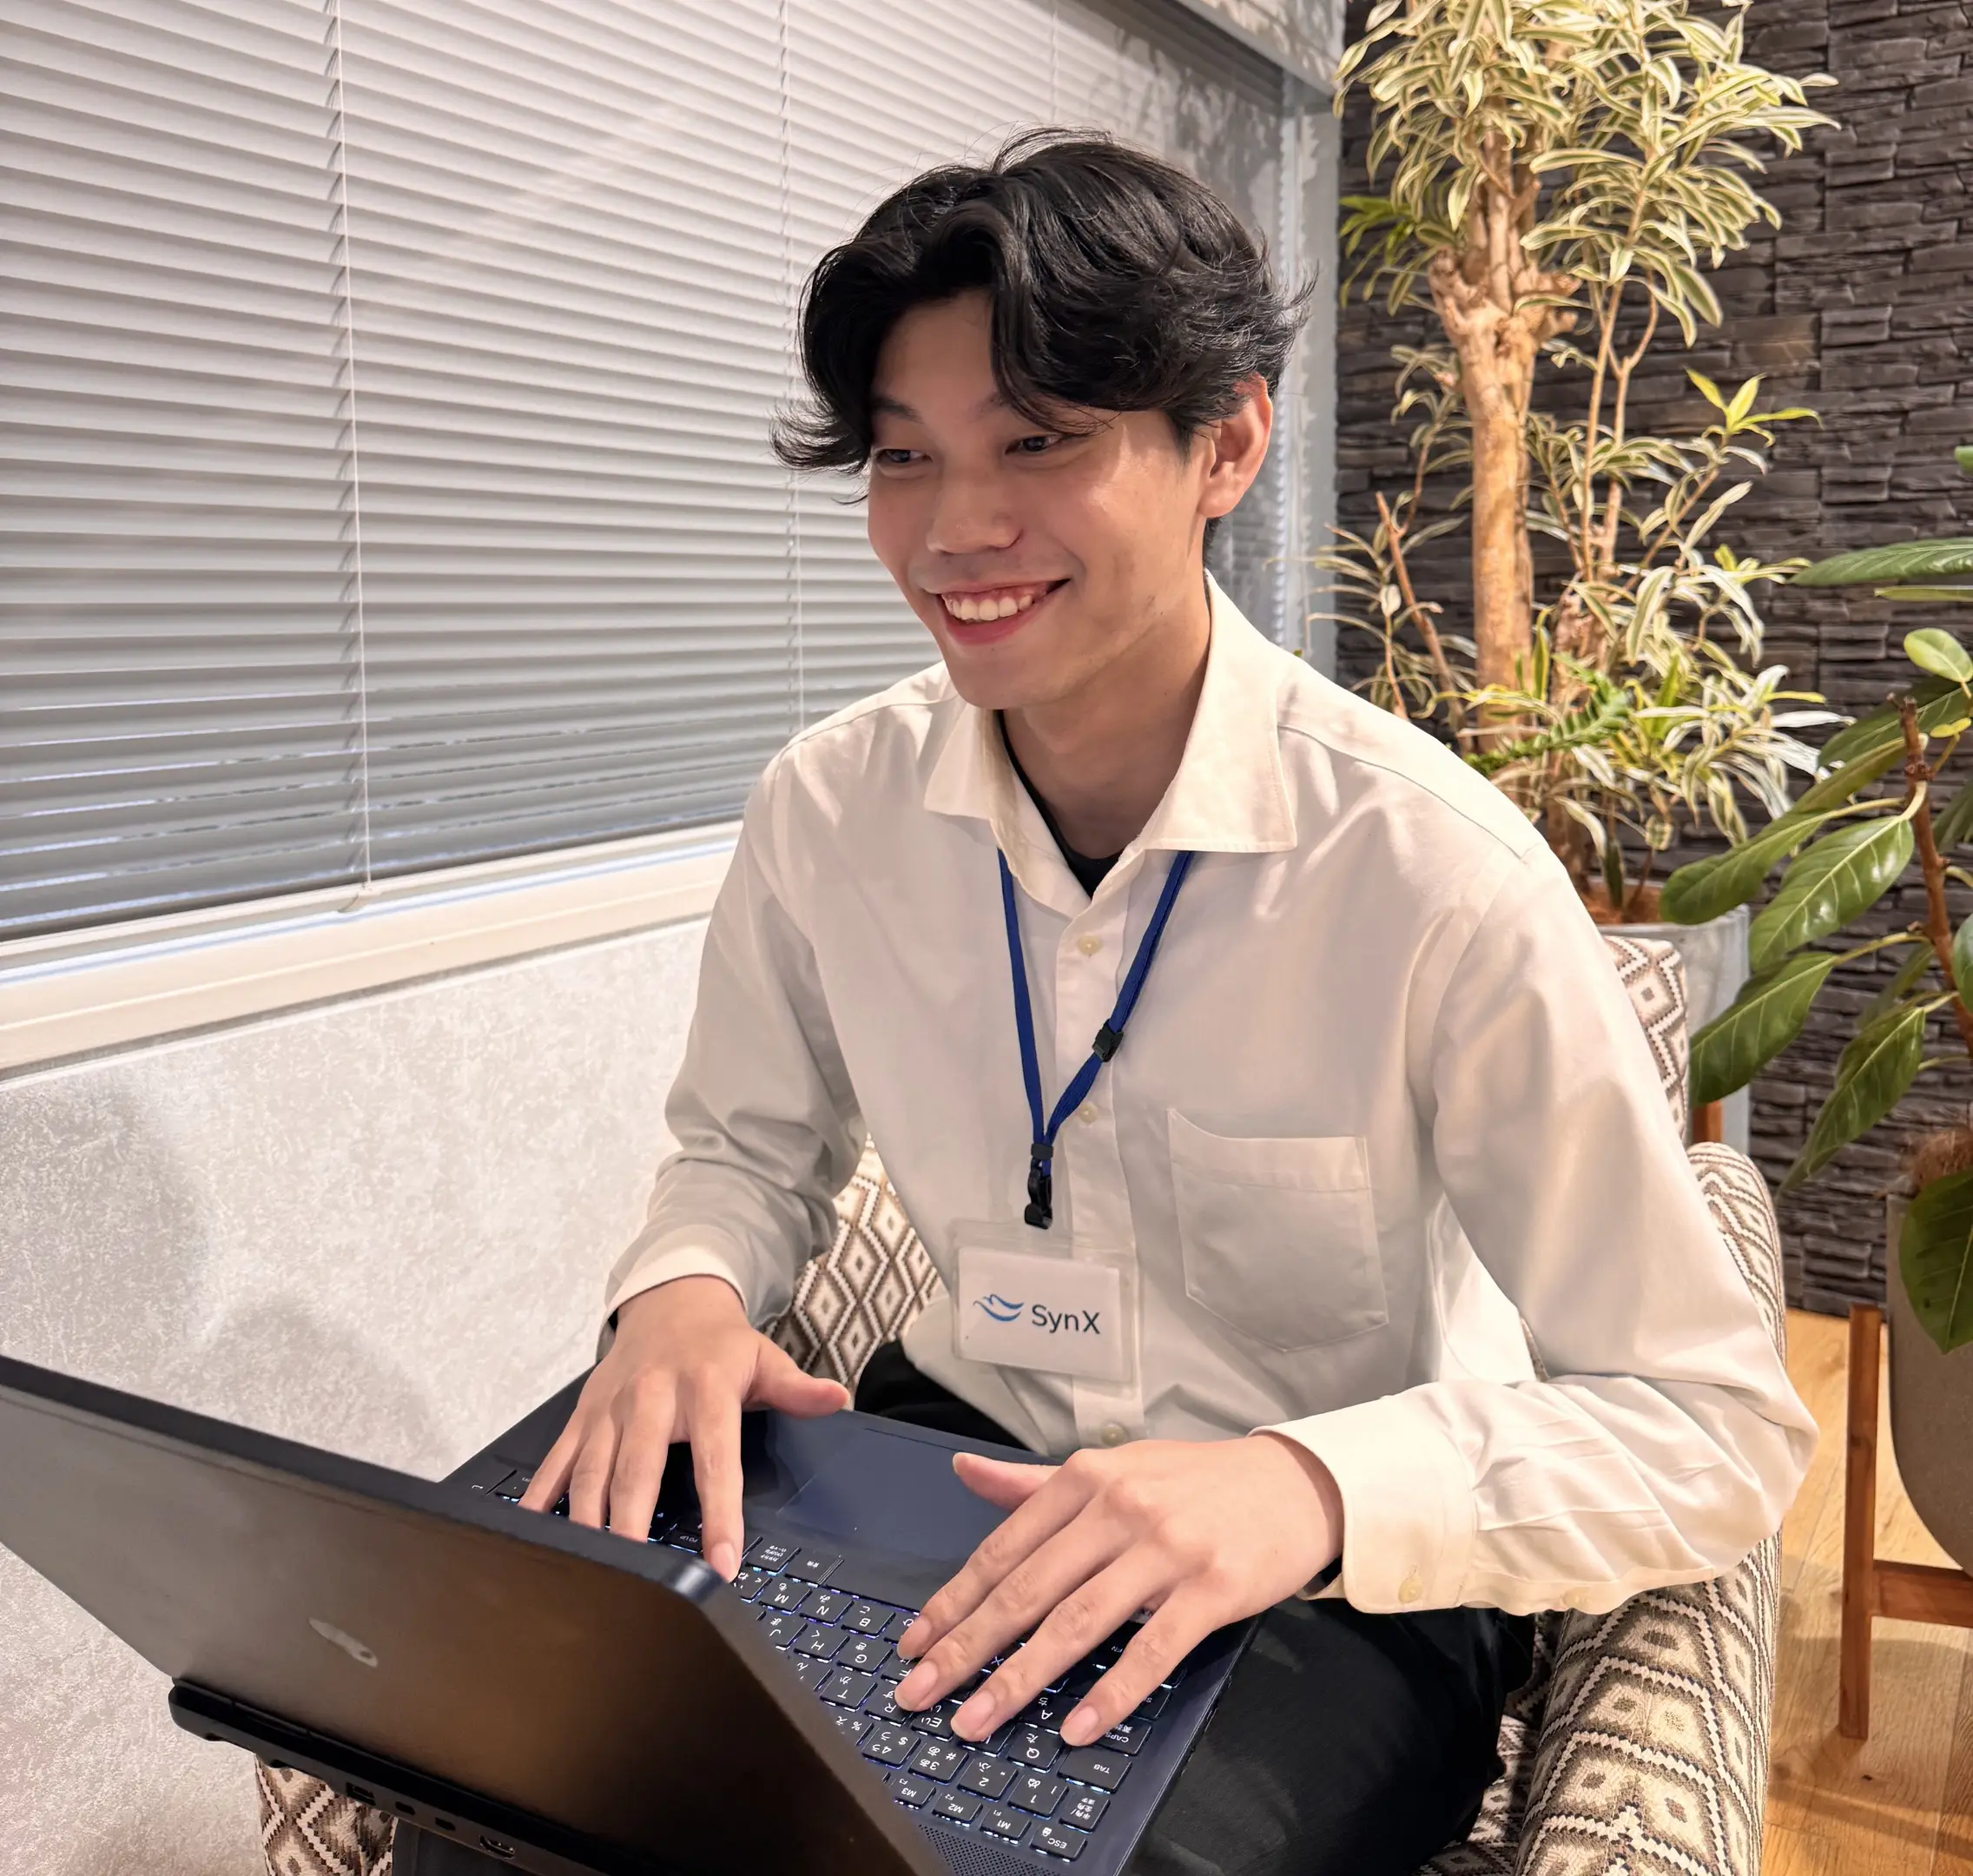
サイバーセキュリティグループ S.H
研修で出会ったセキュリティの面白さに惹かれ、
Webアプリケーションの脆弱性診断に挑む若手セキュリティエンジニア。
文系大学(法学部)を卒業後、新卒でSynXに入社。
新人研修をきっかけにセキュリティ分野に進み、現在はセキュリティエンジニアとしてWebアプリケーションの脆弱性診断やクローリング業務を担当している。
お客様とのやり取りも担いながら、技術力と「伝える力」の両方を磨いている。
文系の大学を卒業し、新卒でSynXに入社しました。学生時代は法学部で、情報系を専門に学んでいたわけではありません。それでも、電車や自動販売機のように誰も気に留めないところにまでITが使われ、もはや社会インフラの一部になっている。そのことにふと気づいて面白いと感じ、未経験からチャレンジしています。
現在はセキュリティエンジニアとして、お客様のセキュリティ課題に対する技術的な支援や、調査・検証業務を担当しています。技術的な知識を身につけながら、お客様や社内のメンバーとコミュニケーションを取り、課題解決に取り組んでいます。
入社後の新人研修です。研修の中でセキュリティグループの先輩が講義をしてくださったのですが、そこで一気に火がつきました。面白いと思って、自分でも勉強を始めたんです。
セキュリティというと、最初は「守る」というぼんやりしたイメージしかありませんでした。でも実際の活動内容を聞いていくと、やっていることは「攻撃」なんです。攻撃することが、そのまま防御につながる。その発想がすごく面白いなと思いました。
未経験で新卒ということもあり、できる仕事は限られていると思っていました。それでも、最初からさまざまなことにチャレンジできる環境を求めていたんです。
そのなかでSynXは、面談や面接を通じて温かい雰囲気を感じました。コミュニケーションがたくさん取れて、人を大切にしている。ここなら自分の成長につながるんじゃないかと思い、入社を決めました。
その思いは、入社後さらに強くなりました。新卒のうちは分からないこともたくさんありますが、コミュニケーションをたくさん取れるので、分からないことを分からないままにしないで済むんです。自分がどれだけできるようになるかを、周りが応援してくれていると感じます。
いい意味でのギャップがありました。新卒でできることが限られているなかでも、実際のお客様対応など、想像していなかったところまで任せていただける機会が多いんです。「若いうちからこんなこともやらせてもらえるんだ」というのは、うれしい驚きでした。裁量が大きい環境だと思います。
技術的な面はもちろんですが、一番は「根本的になぜ?」を追求する力が伸びたことだと思います。
セキュリティエンジニアは、そもそも覚えることが多く、さまざまなパターンを想定しながら業務を進めなければなりません。さらに、メールでやり取りするお客様はエンジニアではない方がほとんどです。技術的な内容を確認したいけれど、どう伝えれば分かっていただけるか。そうしたことを毎日考えながら取り組んでいるので、日々目に見えて成長できていると感じます。
セキュリティグループの先輩に、毎週木曜日に研修をしていただいています。「やられサイト」と呼ばれる、あらかじめ脆弱性が仕込まれた練習用のサイトに対して、実際に攻撃を仕掛けながら手法を教えていただいています。座学というより、手を動かしながら学ぶスタイルです。
木曜日以外は業務を進めながら、分からなかったことをすべて書き出しておいて、通勤の電車の中でAIに聞いて調べたりもしています。研修で学んだことを実際の業務で試し、それでも分からなければ上司や先輩に聞く。インプットとアウトプットを、ずっと繰り返してきました。
セキュリティエンジニアとしての力を伸ばしていきたいと思っています。セキュリティの領域はとても広いので、まずは脆弱性診断をしっかりできるようになることが目標です。
そこから、ペネトレーションテストのような、より深い領域に進んでいきたい。そして、その深い知識を活かして「ここに問題があります」「こういう改善策があります」とお客様に提案できる、コンサルティングの領域までたどり着きたいと考えています。
そのキャリアは、SynXの中で描けると思っています。先輩が本当に技術力の高い方なので、ずっとついていけば知識が深まっていく。それを活かせば、コンサルティングまで手が届くと考えています。
たくさん期待していただいていると思いますが、まずは「もっと主体的に」ということですね。お客様対応や診断のスケジュールなど、関わることはたくさんあります。それに対して、自分の意見をもっと積極的に言えるようになってほしい、という期待があると思います。
幅広い診断をチームで担う。
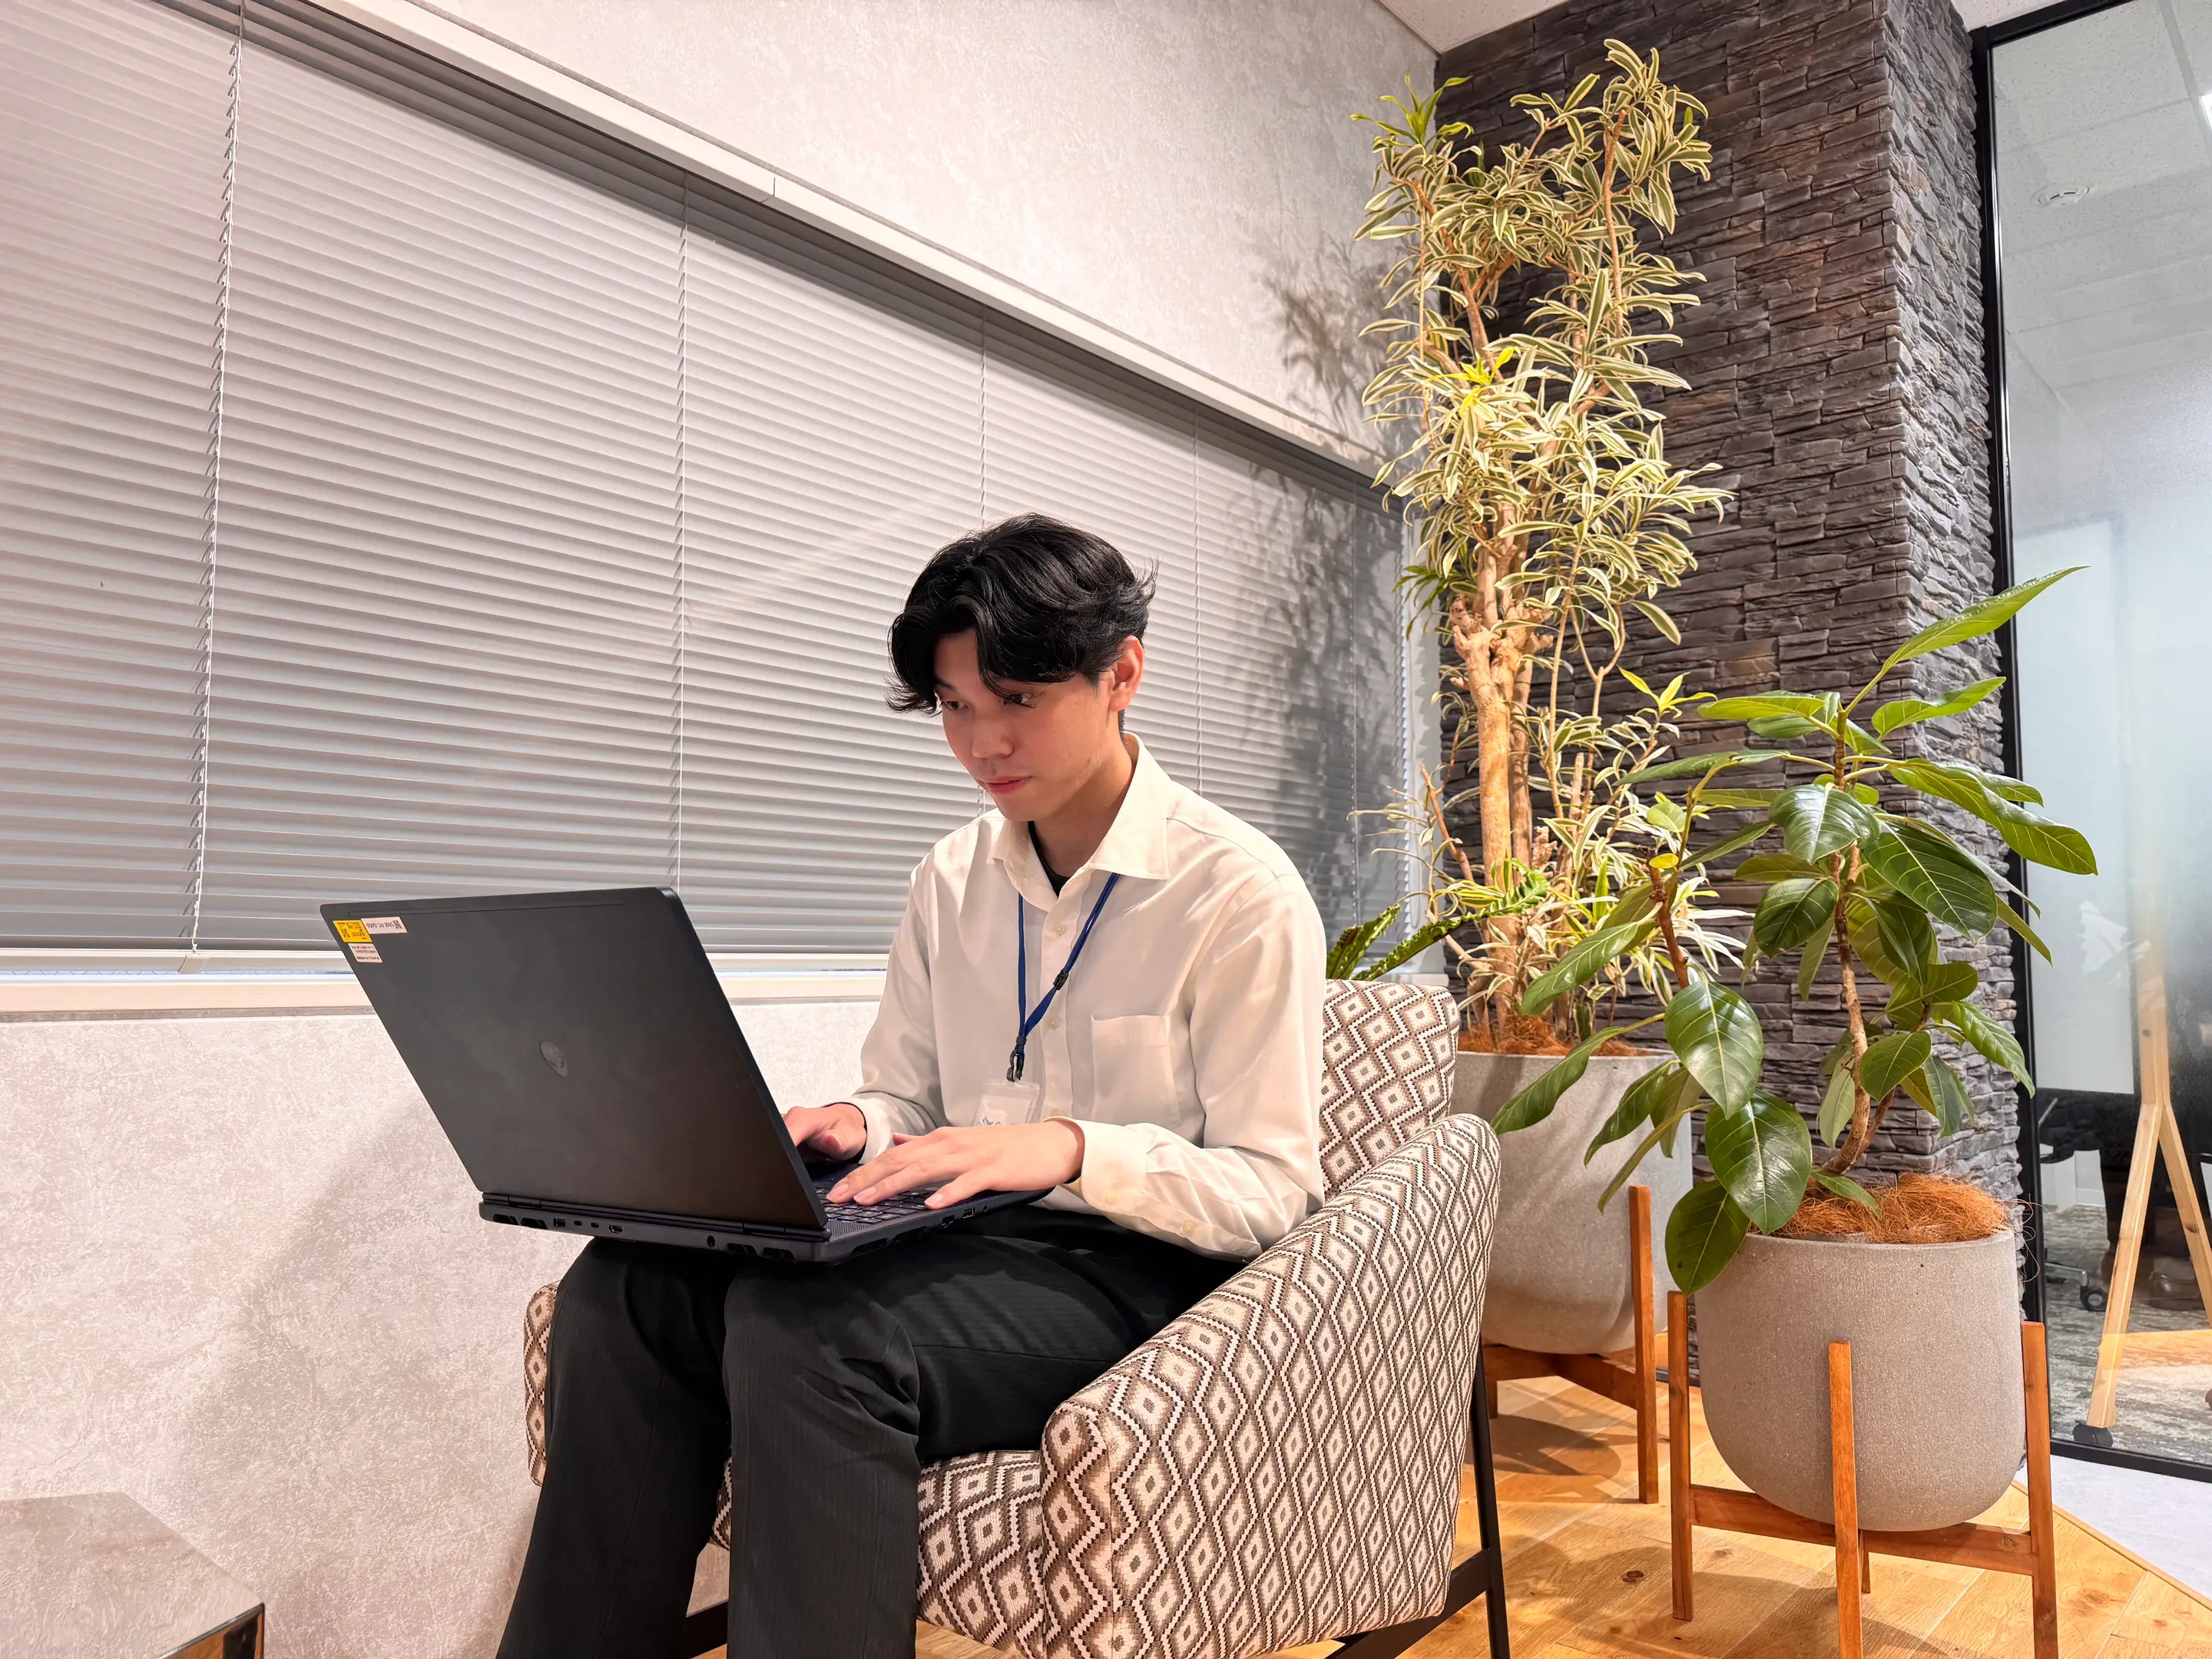
いろいろな案件を並行して進めていて、私は主にWebアプリケーションの脆弱性診断を担当しています。どのWebアプリにどのような脆弱性があるのかを検証し、その結果を報告書にまとめます。
もう一つが「クローリング」です。案件がどんどん入ってくるので、対象のサイトでどのような通信が発生しているのかを調べる業務を、チームで連携しながら進めています。今は診断の案件を3件、クローリングの案件を3件ほど並行して担当しています。
診断ツールは主にBurp Suiteを使っています。私はまだ使っていませんが、チームではNessus Professionalなども活用しています。
はい。クラウドやソースコード、IoT、プラットフォーム診断など、対象はたくさんあります。何か一つに特化しているというより、診断・検証できるものは幅広く手がけているチームです。対象に応じて、それぞれに特化したツールを使い分けていくことになります。
営業の方が案件を取ってきてくださって、「〇日から〇日で、このサイトのクローリングをお願いしたいのですが、いけますか?」と私たちに相談をいただきます。そこからスケジュール調整などのやり取りをしています。営業の方とも距離が近いので、みんなで会話しながら進められています。
「みんな無理しない範囲でやろう」というのがチームの方針です。そのうえで、やりたい人はどんどんやるし、分からないことがあればみんなで教え合う。スケジュールもチーム全員で管理しています。
残業はそれほど多くありません。忙しい時期は少し残ることもありますが、1日1時間もないくらいです。現在、私はリモートワークはしていませんが、リモートでも働けるようにチームで取り組んでいるところです。
セキュリティが面白いと思っているので、勉強はプライベートでも続けています。一方で、服や音楽もずっと好きで、その時間もしっかり確保できています。仕事もプライベートも充実していると思います。
とても温かいと思います。コミュニケーションが取りやすく、何より上司や先輩との距離が近いのが一番の魅力です。
距離が近いので、不安なことにも気づいてもらえますし、質問もすぐに投げられます。もちろんミスをすることもありますが、そのときも最短で解決に向かえる環境がある。だから、どんどん新しいことにチャレンジできるんだと思います。
せっかくコミュニケーションが取れて、周りの人がたくさん応援してくれる環境があるので、それをしっかり活かして、主体的にどんどんチャレンジできる人が向いていると思います。
たとえば、自分が担当している業務について先輩に質問したとき、先輩自身はその案件の担当ではないのに、とても丁寧に教えてくださったことがあります。自分と直接関係のない業務でも「頑張ってね」と応援してくれる。自分から知ろうとする姿勢があれば、周りはしっかり応えてくれる会社です。
私自身、もともとITにはまったく関わっておらず、情報系でもない文系出身です。それでも、頑張ろうと思って勉強したり、いろいろな人に聞いたりして主体的に取り組んでいれば、みんなが応援してくれます。それを実現できる環境が揃っていると思います。
入社後は分からないことがたくさんあると思いますが、みんながサポートしてくれるので、安心して取り組めます。入社してすぐにでも、たくさんの経験を積める環境です。少しでも興味があったら、ぜひチャレンジしてみてください。