

脆弱性診断の費用相場を、Webアプリケーション・プラットフォーム・スマートフォンアプリなどの種類別に解説します。見積もりが決まる仕組みや、ツール診断と手動診断の違い、費用を抑えるコツ、ベンダー選びのポイントまでまとめました。
脆弱性診断を依頼しようとしたとき、多くの企業が最初につまずくのが「結局いくらかかるのか」という点です。診断の種類や対象範囲によって費用は大きく変わり、ベンダーごとに見積もりの考え方も異なるため、適切な予算を組みにくいと感じている方も多いのではないでしょうか。
この記事では、脆弱性診断の費用相場を種類別に整理したうえで、見積もりを左右する要因や、限られた予算で効果を高める考え方、ベンダー選びのポイントを解説します。相見積もりを取る際の判断材料としてご活用ください。
脆弱性診断の費用相場一覧|種類別の料金目安
脆弱性診断の費用は、診断対象の種類や規模によって大きく異なります。まずは主な診断の費用相場を一覧で確認しましょう。
| 診断の種類 | 費用相場の目安 | 費用が決まる主な要素 |
|---|---|---|
| Webアプリケーション診断 | 30万〜150万円程度が中心 (大規模なシステムは数百万円になることも) | リクエスト数 |
| プラットフォーム診断 | 1IPアドレスあたり5万〜20万円程度 | IPアドレス数 |
| スマートフォンアプリ診断 | 1OSあたり50万〜300万円程度 | 画面数・機能数・対応OS |
| ペネトレーションテスト | 個別見積もり (数百万円規模になることも) | 攻撃シナリオ・対象範囲 |
※各社の公開情報をもとにした一般的な目安です。実際の費用は、診断手法(ツール診断か手動診断か)、診断範囲、報告書や修正確認(再診断)などのサポート内容によって変わります。
Webアプリケーション診断とプラットフォーム診断の費用の決まり方は、次の章以降で詳しく解説します。
Webアプリケーション診断
WebサイトやWebサービスを対象にした、最も一般的な脆弱性診断です。費用は、診断対象となる「リクエスト数」によって決まります。
プラットフォーム診断
サーバーやネットワーク機器など、インフラ層を対象にした診断です。費用は、診断対象のIPアドレス数をもとに決まります。Webアプリケーション診断と組み合わせて実施することが多い診断です。
スマートフォンアプリ診断
iOS・Androidアプリを対象にした診断で、1OSあたり50万〜300万円程度が一般的な目安です。通信の暗号化不備や、端末内への不適切な情報の保存など、モバイル特有の観点から調査します。
ペネトレーションテスト
攻撃者の視点でシナリオを設計し、実際に侵入を試みるテストです。対象範囲や攻撃シナリオの複雑さによって工数が大きく変わるため個別見積もりが一般的で、他の診断より高額になりやすい傾向があります。
ペネトレーションテストの概要や費用の詳細は、以下の記事で解説しています。
Webアプリケーション診断の費用|リクエスト数で決まる
Webアプリケーション診断は、企業のWebサイトやWebサービスのセキュリティリスクを把握するために、最も多く実施されている診断です。費用相場は30万〜150万円程度ですが、対象システムの規模や複雑さによって大きく変わります。
費用を決めるのは「ページ数」ではなく「リクエスト数」
リクエストとは、ブラウザやアプリからサーバーへ送信される通信のことです。ユーザーがページを開いたり、ボタンを押したりするたびに発生します。
たとえばログイン機能の場合、ログイン画面を表示するリクエストと、ID・パスワードを送信するリクエストで、最低2つのリクエストが発生します。さらに「購入する」ボタンのように、1回の操作で在庫確認・価格計算・決済処理など複数の通信が連動して発生する場合もあります。
そのため、リクエスト数は「ページ数」とは一致しません。「ユーザーの操作によってサーバーへ送信される通信の総数」と考えるとイメージしやすいでしょう。
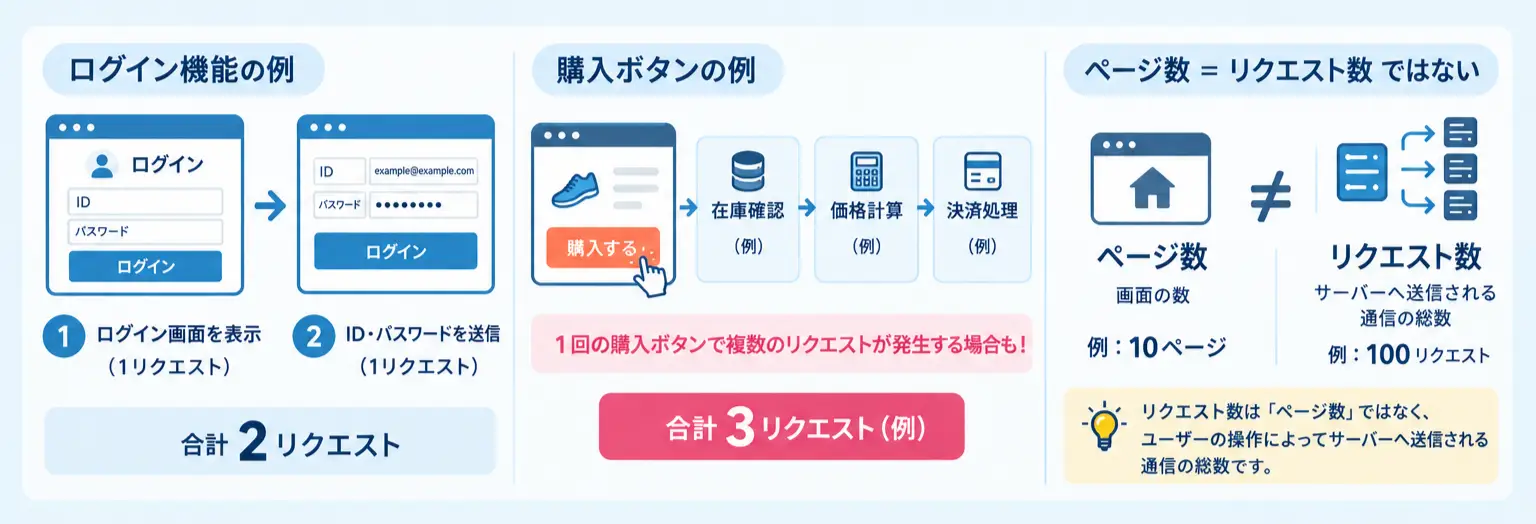 リクエスト数の数え方の例(ログイン機能・購入ボタン)
費用は「リクエスト数×1リクエストあたりの単価」で決まるのが一般的で、手動診断を含む場合の単価は1リクエストあたり数万円程度が目安とされています。SynXの場合は、ツール診断が1リクエストあたり1万円、ツールと手動を組み合わせたハイブリッド診断が1リクエストあたり2万円です。
サイトの規模別の費用目安
| サイトの種類 | 主な例 | リクエスト数の目安 | 費用の目安 |
|---|---|---|---|
| 情報公開型 | コーポレートサイト、製品紹介サイト、キャンペーンLP | 10〜30程度 | 30万〜80万円程度 |
| 会員・決済機能あり | ECサイト、会員制サイト、顧客管理システム | 100前後 | 80万〜200万円程度 |
| 複雑な業務システム | SaaS、金融システム、API連携の多いシステム | 100超 | 200万〜500万円程度 |
一見シンプルなサイトでも、問い合わせフォームや検索機能などの動的な処理が多いと、想定よりリクエスト数が増える場合があります。
正確な見積もりには事前のクローリングが重要
正確な見積もりを出すには、アプリケーション内で発生するリクエストをすべて洗い出す必要があります。この作業を「クローリング」と呼びます。セキュリティエンジニアが実際にシステムにアクセスし、機能や画面遷移を確認しながら、発生するリクエストを一覧にしていきます。
SynXでは、Webアプリケーション診断の見積もりにあたり、このクローリングを無料で実施しています。作成したリクエスト一覧によって「どの機能にどれくらいの工数がかかるのか」が見えるため、見積もりの根拠が明確になり、予算に合わせて診断範囲を選びやすくなります。
たとえば、クローリングの結果が全体で80リクエストだった場合でも、予算が限られていれば「決済機能と会員管理機能(合計30リクエスト)に絞って診断する」といった選択が可能です。見積もり段階で「リクエスト数×単価」で費用が決まるため、診断開始後に想定外の追加費用が発生しにくくなります。
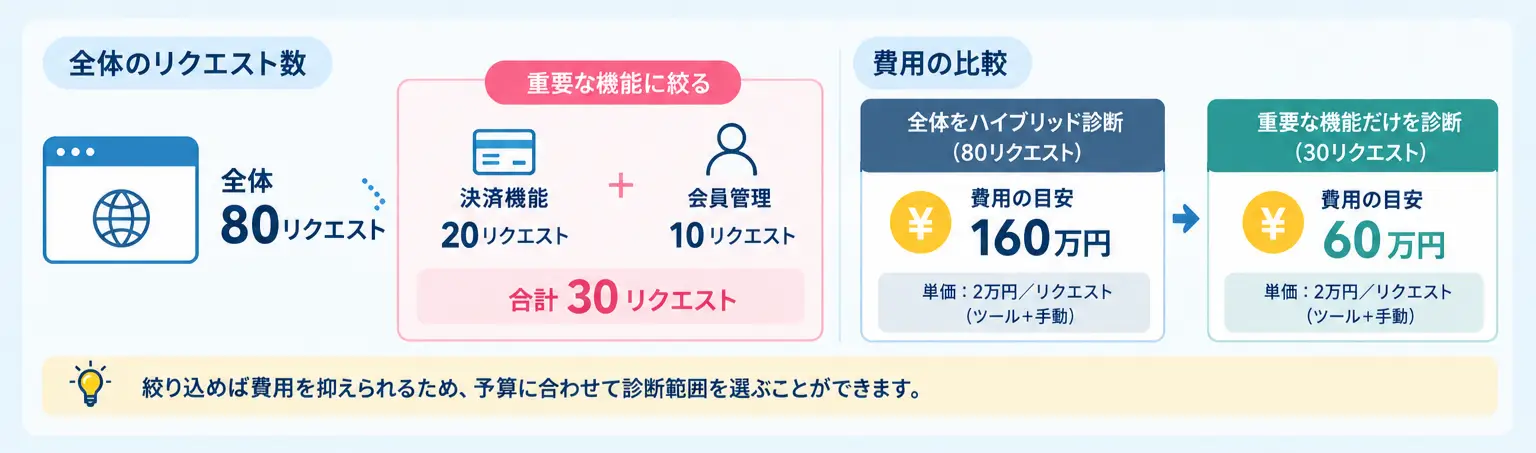 重要な機能に絞って診断した場合の費用比較の例
プラットフォーム診断の費用|IPアドレス数で決まる
プラットフォーム診断は、サーバーやネットワーク機器などのインフラ層を対象に、OS・ミドルウェア・ネットワーク設定の脆弱性を調べる診断です。Webアプリケーション診断がアプリケーション層を対象とするのに対し、プラットフォーム診断はその土台となる部分を対象とします。
主な診断対象は、Webサーバー(Apache、Nginxなど)、メールサーバー、DNSサーバー、ファイアウォール、ルーター、スイッチ、ロードバランサー、VPN装置などです。これらの機器は、設定に不備があると攻撃者の侵入経路になる可能性があります。
費用の考え方
プラットフォーム診断の費用は、診断対象のIPアドレス数をもとに算出され、一般的には1IPアドレスあたり5万〜20万円程度が目安です。SynXの場合は1IPアドレスあたり6万円です。プラットフォーム診断を単体で依頼する場合は最低価格を20万円としており、1〜3IPアドレスであれば一律20万円、4IPアドレス以上は1IPアドレスあたり6万円で計算します。
なお、Webアプリケーション診断など他の診断と組み合わせる場合は、IPアドレス数にかかわらず1IPアドレスあたり6万円で計算するため、少ないIPアドレス数でも依頼しやすくなります。
Webアプリケーション診断と組み合わせるのが一般的
プラットフォーム診断は、単独よりもWebアプリケーション診断と組み合わせて実施されることが多い診断です。アプリケーション層とインフラ層では、それぞれ別のリスクがあるためです。
たとえば、Webサーバーに問題がなくても、その上で動くアプリケーションにSQLインジェクションや認証不備があれば、個人情報が漏えいする可能性があります。反対に、アプリケーションが堅牢でも、ミドルウェアに既知の脆弱性が残っていれば、そこから侵入される恐れがあります。両方を診断することで、セキュリティリスクの全体像を把握しやすくなります。
また、VPN装置やファイアウォールなど、外部との境界にある機器は攻撃の起点になりやすく、テレワークの普及以降はVPN装置の脆弱性を悪用した侵入も多く報告されています。こうした機器は、ペネトレーションテストと組み合わせて検証するケースもあります。
SynXでは、システム構成やご懸念に応じて、複数の診断メニューを組み合わせたご提案も行っています。
ツール診断とハイブリッド診断の費用差
脆弱性診断の手法は、大きく「自動診断ツールによる診断」と「セキュリティエンジニアによる手動診断」の2つに分けられます。手動診断は、ツール診断と組み合わせた「ハイブリッド診断」として提供されるのが一般的です。費用だけでなく、検出できる脆弱性の範囲や精度にも違いがあります。
| 比較項目 | ツール診断 | ハイブリッド診断 (ツール+手動) |
|---|---|---|
| 1リクエストあたりの単価の目安 | ハイブリッド診断より安価 (料金体系はベンダーにより異なる) | 数万円程度 |
| SynXの単価 (Webアプリ) | 1リクエストあたり1万円 | 1リクエストあたり2万円 |
| 得意なこと | 既知の脆弱性パターンを短時間で広く検出できる | ビジネスロジックの欠陥や認証・認可の不備など、ツールでは見つけにくい問題も検出できる |
| 注意点 | 誤検知や検出漏れが起こりやすい | 工数がかかる分、費用は高くなる |
ツール診断の特徴
自動診断ツールは、あらかじめ登録されたルールに沿って脆弱性を機械的にスキャンします。SQLインジェクションやクロスサイトスクリプティング(XSS)など、既知の脆弱性パターンを短時間で検出でき、費用も抑えられます。定期的なスキャンや、小規模な改修後の簡易チェックに向いています。
一方で、実際には問題のない箇所を脆弱性として検出する「誤検知」が起こることがあります。また、ビジネスロジックの欠陥や認証・認可の不備、複雑な操作フローの中にある脆弱性などは、ツールだけでは見つけにくいという限界があります。
なお、SynXのツール診断では、誤検知をそのまま報告しないよう、ツールの検出結果を最終的にセキュリティエンジニアが確認しています。
手動診断の特徴
手動診断では、経験のあるセキュリティエンジニアが攻撃者の視点でシステムを調査します。実際に画面を操作しながら、権限の異なるユーザーで同じ機能を試したり、想定外の手順で処理を進めたりして、ツールでは見つけにくい脆弱性を探します。高度な技術と知識が必要なため、ツール診断より費用は高くなります。
費用対効果を高める「ハイブリッド診断」
ハイブリッド診断は、ツール診断と手動診断を組み合わせた手法です。次の3つのステップで、「広く、深く」診断します。
ツールで広くスキャン
対象全体を自動でスキャンし、既知の脆弱性パターンを短時間で洗い出す
セキュリティエンジニアが結果を確認
ツールの検出結果をセキュリティエンジニアが確認し、誤検知を取り除く
手動で深く調査
ビジネスロジックや認証・認可など、ツールでは見抜けない脆弱性を攻撃者の視点で掘り下げる
ツール診断との大きな違いは、ステップ3の手動調査です。ツールが検出できる範囲を確認するだけでなく、ツールでは見抜けない脆弱性まで掘り下げます。
費用の安さだけでツール診断を選ぶと、誤検知の確認に開発チームの工数がかかったり、重要な脆弱性を見逃したりして、結果的にコストが増えるケースもあります。SynXでは、ツールによる網羅的なスキャンとセキュリティエンジニアによる精査を組み合わせたハイブリッド診断を、Webアプリケーション診断で1リクエストあたり2万円で提供しています。あわせて、AIエージェントによるセキュリティテストも取り入れ、アプリケーションの構造や挙動を踏まえた検証を行っています。
監修者の一言
石田篤史取締役COO 兼 セキュリティグループ長
実際の診断では、ツールで大きな問題が見つからなかった画面でも、手動で確認すると権限の設定不備などが見つかるケースもあります。
たとえば、URLに含まれるIDを書き換えるだけで他のユーザーの情報が表示されてしまう、といった問題は、ツールだけでは検出が難しい代表的な例です。
予算が限られる場合でも、個人情報や決済を扱う機能は、手動診断を含めて確認しておくことが大切です。
予算が限られるなら「重要な機能に絞って深く」
予算が限られている場合は、全体をツール診断だけで浅く確認するよりも、重要な機能に絞ってハイブリッド診断を行うほうが、実際のリスク低減につながりやすくなります。
たとえばECサイトであれば、決済機能・会員管理・個人情報を扱う箇所にハイブリッド診断を集中させることで、顧客情報の漏えいや不正決済など、事業に直結するリスクをより確実に減らせます。
脆弱性診断の見積もりを左右する5つの要因
脆弱性診断の見積もりは、同じような診断内容でもベンダーによって大きく異なることがあります。相見積もりを取る際は、次の5つの要因を押さえておくと比較しやすくなります。
1. 診断手法
ツール診断のみか、手動診断を含むハイブリッド診断かによって、費用は大きく変わります。見積もりを比べる際は、どの診断手法が含まれているかを必ず確認しましょう。
2. 診断範囲
リクエスト数、IPアドレス数、APIのエンドポイント数など、何をどこまで診断するかによって工数が変わります。全体を診断するのか、重要な機能に絞るのかで、見積金額が大きく変わることも珍しくありません。
3. 診断の深さ
既知の脆弱性をスキャンするだけなのか、ビジネスロジックまで含めて詳しく調査するのかによって、必要な時間と専門知識が異なります。深く調べるほど工数がかかり、費用は高くなります。
4. 報告書・修正確認などのサポート内容
診断費用とは別に報告書作成費用がかかったり、修正確認が有償オプションになっていたりするベンダーもあります。見積もりに何が含まれ、何が別料金なのかを確認することが重要です。
SynXのWebアプリケーション診断は、リクエスト単価(ツール診断は1万円、ツール+手動のハイブリッド診断は2万円)で費用が決まります。報告書の提出と、修正後に対策が適切かを確かめる修正確認も、診断の流れに含まれています(報告会の実施はオプションです)。
報告書では、CVSS(共通脆弱性評価システム)にもとづくリスク評価に加え、再現手順や対策方法まで記載しています。報告書は診断終了から3営業日を目安に提出し、緊急度の高い脆弱性が見つかった場合は、発見から翌営業日を目安に速報としてお知らせします。
5. セキュリティエンジニアのスキルと経験
経験豊富なセキュリティエンジニアが行う診断と、経験の浅いエンジニアが行う診断では、検出される脆弱性の数や質に差が出る場合があります。リバースエンジニアリングやAPIセキュリティなど、高度な技術が必要な診断では特に差が出やすいポイントです。
営業担当の一言
西川セキュリティサービス 営業担当
ご相談いただく中で、他社の見積もりと金額だけを比べて迷われているケースもあります。
実際には、一方はツール診断のみで修正確認は別料金、もう一方は手動診断を含み修正確認込み、というように、同じ「脆弱性診断」でも中身が大きく異なることがあります。
相見積もりを取る際は、金額を比べる前に「何がどこまで含まれているか」をそろえて確認しておくことが大切です。
自社のシステムでどのくらいの費用になるか知りたい場合は、ご相談ください。
資料請求・お問い合わせ失敗しない脆弱性診断ベンダー選び|3つの比較軸
ベンダーを選ぶ際は、価格だけでなく、診断の品質やサポート内容、技術力をあわせて確認することが大切です。ここでは、比較の際に確認したい3つの軸を紹介します。
1. 診断基準・ガイドラインへの準拠
OWASP(Open Worldwide Application Security Project)やIPA(情報処理推進機構)のガイドラインに沿って診断しているか、経済産業省の「情報セキュリティサービス基準」に適合しているかなどを確認します。多くのベンダーが対応しているため、ここは「満たしていて当然」の最低ラインと考えるとよいでしょう。
SynXの脆弱性診断は、OWASP Top 10やIPAの「安全なウェブサイトの作り方」に準拠して実施しています。また、経済産業省が策定した「情報セキュリティサービス基準」に適合したサービスとして、IPAが公開する「情報セキュリティサービス基準適合サービスリスト」に登録されています。
2. 技術力と実績
信頼できるベンダーかどうかは、対応できる診断領域の幅と深さから判断できます。Webアプリケーションだけでなく、スマートフォンアプリ、IoT機器、デスクトップアプリ、ゲームなど、多様な環境に対応しているかを確認しましょう。リバースエンジニアリングのような高度な技術が必要な診断に対応しているかも、技術力を見極める目安になります。
また、金融や行政など、ミッションクリティカルなシステムの診断実績があるかも重要な判断材料です。SynXでは、NTTデータ関西様の自治体向けクラウドサービスの診断や、JGC Digital様のIoT機器に対するペネトレーションテスト、SBIリクイディティ・マーケット様の金融・FXシステムの診断などを実施しています。
3. 柔軟な対応力とサポート体制
予算に合わせて診断範囲を絞り込めるか、複数のプランを提案してもらえるかといった対応力も重要です。あわせて、修正確認が見積もりに含まれているか、報告書の内容についての質問にどこまで対応してもらえるかも確認しておきましょう。
ベンダーを選ぶ際は、まず複数社に相談や概算見積もりを依頼し、この3つの軸で比較するのがおすすめです。そのやり取りの中で、自社の要件を理解したうえで提案してくれるかどうかも見極めましょう。
脆弱性診断の費用を抑える3つのコツ
限られた予算の中で脆弱性診断を実施しなければならない企業も多いでしょう。ここでは、品質を落とさずに費用を抑えるための3つのコツを紹介します。
1. 重要な機能に絞り込む
すべての機能を診断対象にするのではなく、リスクの高い機能を優先します。ECサイトなら決済機能や会員管理、金融システムなら認証や資金移動の機能など、事業に直結する箇所が対象です。たとえば全体で100リクエストあるシステムでも、重要な機能に絞って50リクエストにできれば、費用を大きく抑えられます。
2. 2回目以降は「差分診断」にする
一度診断を行ったあとは、毎回全体を診断し直すのではなく、前回から変更・追加された部分に絞って診断する方法があります。たとえば初回に100リクエストを診断し、その後の新機能で10リクエストが追加された場合は、その10リクエストだけを診断します。リリースのタイミングに合わせて差分診断を続けることで、セキュリティを保ちながら年間の診断コストを抑えられます。
定期的・継続的に診断を行う場合は、SynXではお得なバウチャープランもご案内しています。
3. 早めに相談して予算とスケジュールを確保する
脆弱性診断は、リリース直前に急いで依頼されることが少なくありません。しかし、一般的に年末から年度末にかけては診断の依頼が集中しやすく、直前の依頼では希望の時期に対応できない場合があります。特急対応になると、追加費用がかかることもあります。
開発計画の早い段階で概算見積もりを依頼し、予算とスケジュールを確保しておくことが大切です。早めに相談すれば、診断範囲の調整や複数パターンの提案も受けやすくなります。
脆弱性診断は「コスト」ではなく「投資」と考える理由
脆弱性診断の費用は、単なる支出ではなく、事業の継続や企業の信用を守るための投資と捉えることが重要です。この考え方は、社内で予算を確保する際にも役立ちます。
インシデント発生時の損失は診断費用を大きく上回る可能性がある
セキュリティインシデントが起きると、情報漏えいへの対応や損害賠償、システム停止による事業への影響、個人情報保護法に基づく対応、そして企業の信用低下など、さまざまな損失が発生します。IPA(情報処理推進機構)の「2024年度中小企業等実態調査結果」によると、サイバーインシデントが発生した中小企業のうち約1割(9.4%)が100万円以上の被害を受けており、最大で1億円に達したケースもあります。脆弱性診断は、こうしたリスクを事前に減らすための備えといえます。
取引先を守る責任もある
近年は、セキュリティ対策が手薄な取引先や関連会社を足がかりに、大手企業へ侵入する「サプライチェーン攻撃」も問題になっています。自社の対策が不十分だと、取引先にまで被害を広げてしまう可能性があります。自社のセキュリティを保つことは、取引先に対する責任でもあります。
取引条件や業界基準への対応にもつながる
クレジットカード情報を扱う事業者に求められるPCI DSSのように、業界によってはセキュリティ基準への準拠が求められます。また、大手企業との取引では、セキュリティチェックシートへの回答や脆弱性診断の実施を求められるケースもあります。診断を実施しておくことは、こうした要件への対応やビジネス機会の確保にもつながります。
経営層に提案する際のポイント
経営層に提案する際は、脆弱性診断の費用を単独の支出として示すのではなく、「リスク管理」「コンプライアンス対応」「事業継続計画(BCP)」といった経営課題の一部として位置づけると、必要性が伝わりやすくなります。
脆弱性診断の費用に関するよくある質問
脆弱性診断の費用を検討する際に、よくいただく質問をまとめました。
Q中小企業でも脆弱性診断は実施すべきですか?
Aはい、実施を検討することをおすすめします。
サプライチェーン攻撃のように、中小企業を足がかりにした攻撃も問題になっており、規模にかかわらず対策が求められています。初めて診断を行う場合は、まず現状のリスクを把握することが重要です。予算が限られている場合も、重要な機能に絞ってハイブリッド診断を行うことで、効率よくリスクを減らせます。
Q脆弱性診断はどのくらいの頻度で実施すべきですか?
A一般的には、年に1回程度の定期診断に加えて、新機能のリリースや大規模な改修のタイミングで診断を行うことがすすめられています。
個人情報など重要な情報を扱うシステムでは、より短い間隔で実施するケースもあります。改修部分の差分診断を組み合わせると、継続的にリスクを抑えやすくなります。
Q無料の脆弱性診断ツールでは不十分ですか?
A無料ツールにも一定の価値はありますが、限界があります。
既知の脆弱性パターンの検出には有効な一方で、誤検知が起こりやすく、ビジネスロジックの欠陥などツールでは見つけにくい脆弱性もあります。また、検出結果を正しく判断するには専門知識が必要です。初回の診断や重要なシステムの診断では、手動診断を含むハイブリッド診断を検討するとよいでしょう。
QAPIも診断の対象になりますか?
Aはい、対象になります。
SynXでは、APIもWebアプリケーション診断の対象範囲に含まれ、Webサイトと同じリクエスト単価で診断します。ただし、APIは多くのエンドポイントやパラメータ、認証パターンを持つことが多く、リクエスト数が想定より多くなる場合があります。外部システムとの連携が多いAPIでは、認証・認可の不備など手動での確認が重要になるため、ハイブリッド診断がおすすめです。
Q修正確認は別料金ですか?
Aベンダーによって異なります。
SynXでは、発見された脆弱性の修正確認をサービスに含めており、修正後に同じ脆弱性が再現しないかを確認しています。見積もりを比較する際は、診断費用だけでなく、修正確認の有無や報告書に関する質問対応がどこまで含まれるかも確認しましょう。
Q見積もりを依頼する前に準備しておくことはありますか?
A次の情報を整理しておくと、見積もりがスムーズに進みます。
診断対象のWebサイトやシステムのURL
主な機能の概要(決済、会員管理、個人情報の入力など)
開発に使っている技術(言語、フレームワークなど)
現在のセキュリティ体制と気になっている点
予算の目安と、優先して診断したい箇所
まとめ|費用の「中身」を比べて自社に合った診断を選ぶ
脆弱性診断の費用は、Webアプリケーション診断で30万〜150万円程度、プラットフォーム診断で1IPアドレスあたり5万〜20万円程度、スマートフォンアプリ診断で1OSあたり50万〜300万円程度が一般的な目安です。ただし実際の費用は、リクエスト数やIPアドレス数などの診断範囲、診断手法、報告書や修正確認などのサポート内容によって大きく変わります。
見積もりを比較する際は、金額だけでなく「何がどこまで含まれているか」を確認することが大切です。予算が限られている場合も、重要な機能に絞ったハイブリッド診断や、2回目以降の差分診断を活用することで、費用を抑えながら実際のリスクを減らせます。
自社に必要な診断範囲や費用の目安がわからない場合は、SynXまでご相談ください。